DOKUMENTACJA / 01

Jak działa system

Łączysz telefon lub laptop z Wi-Fi. Router najpierw czeka na zatwierdzenie nowego urządzenia. Potem stosuje zasady wybranej strefy: pozwala na określone połączenia i zatrzymuje pozostałe.
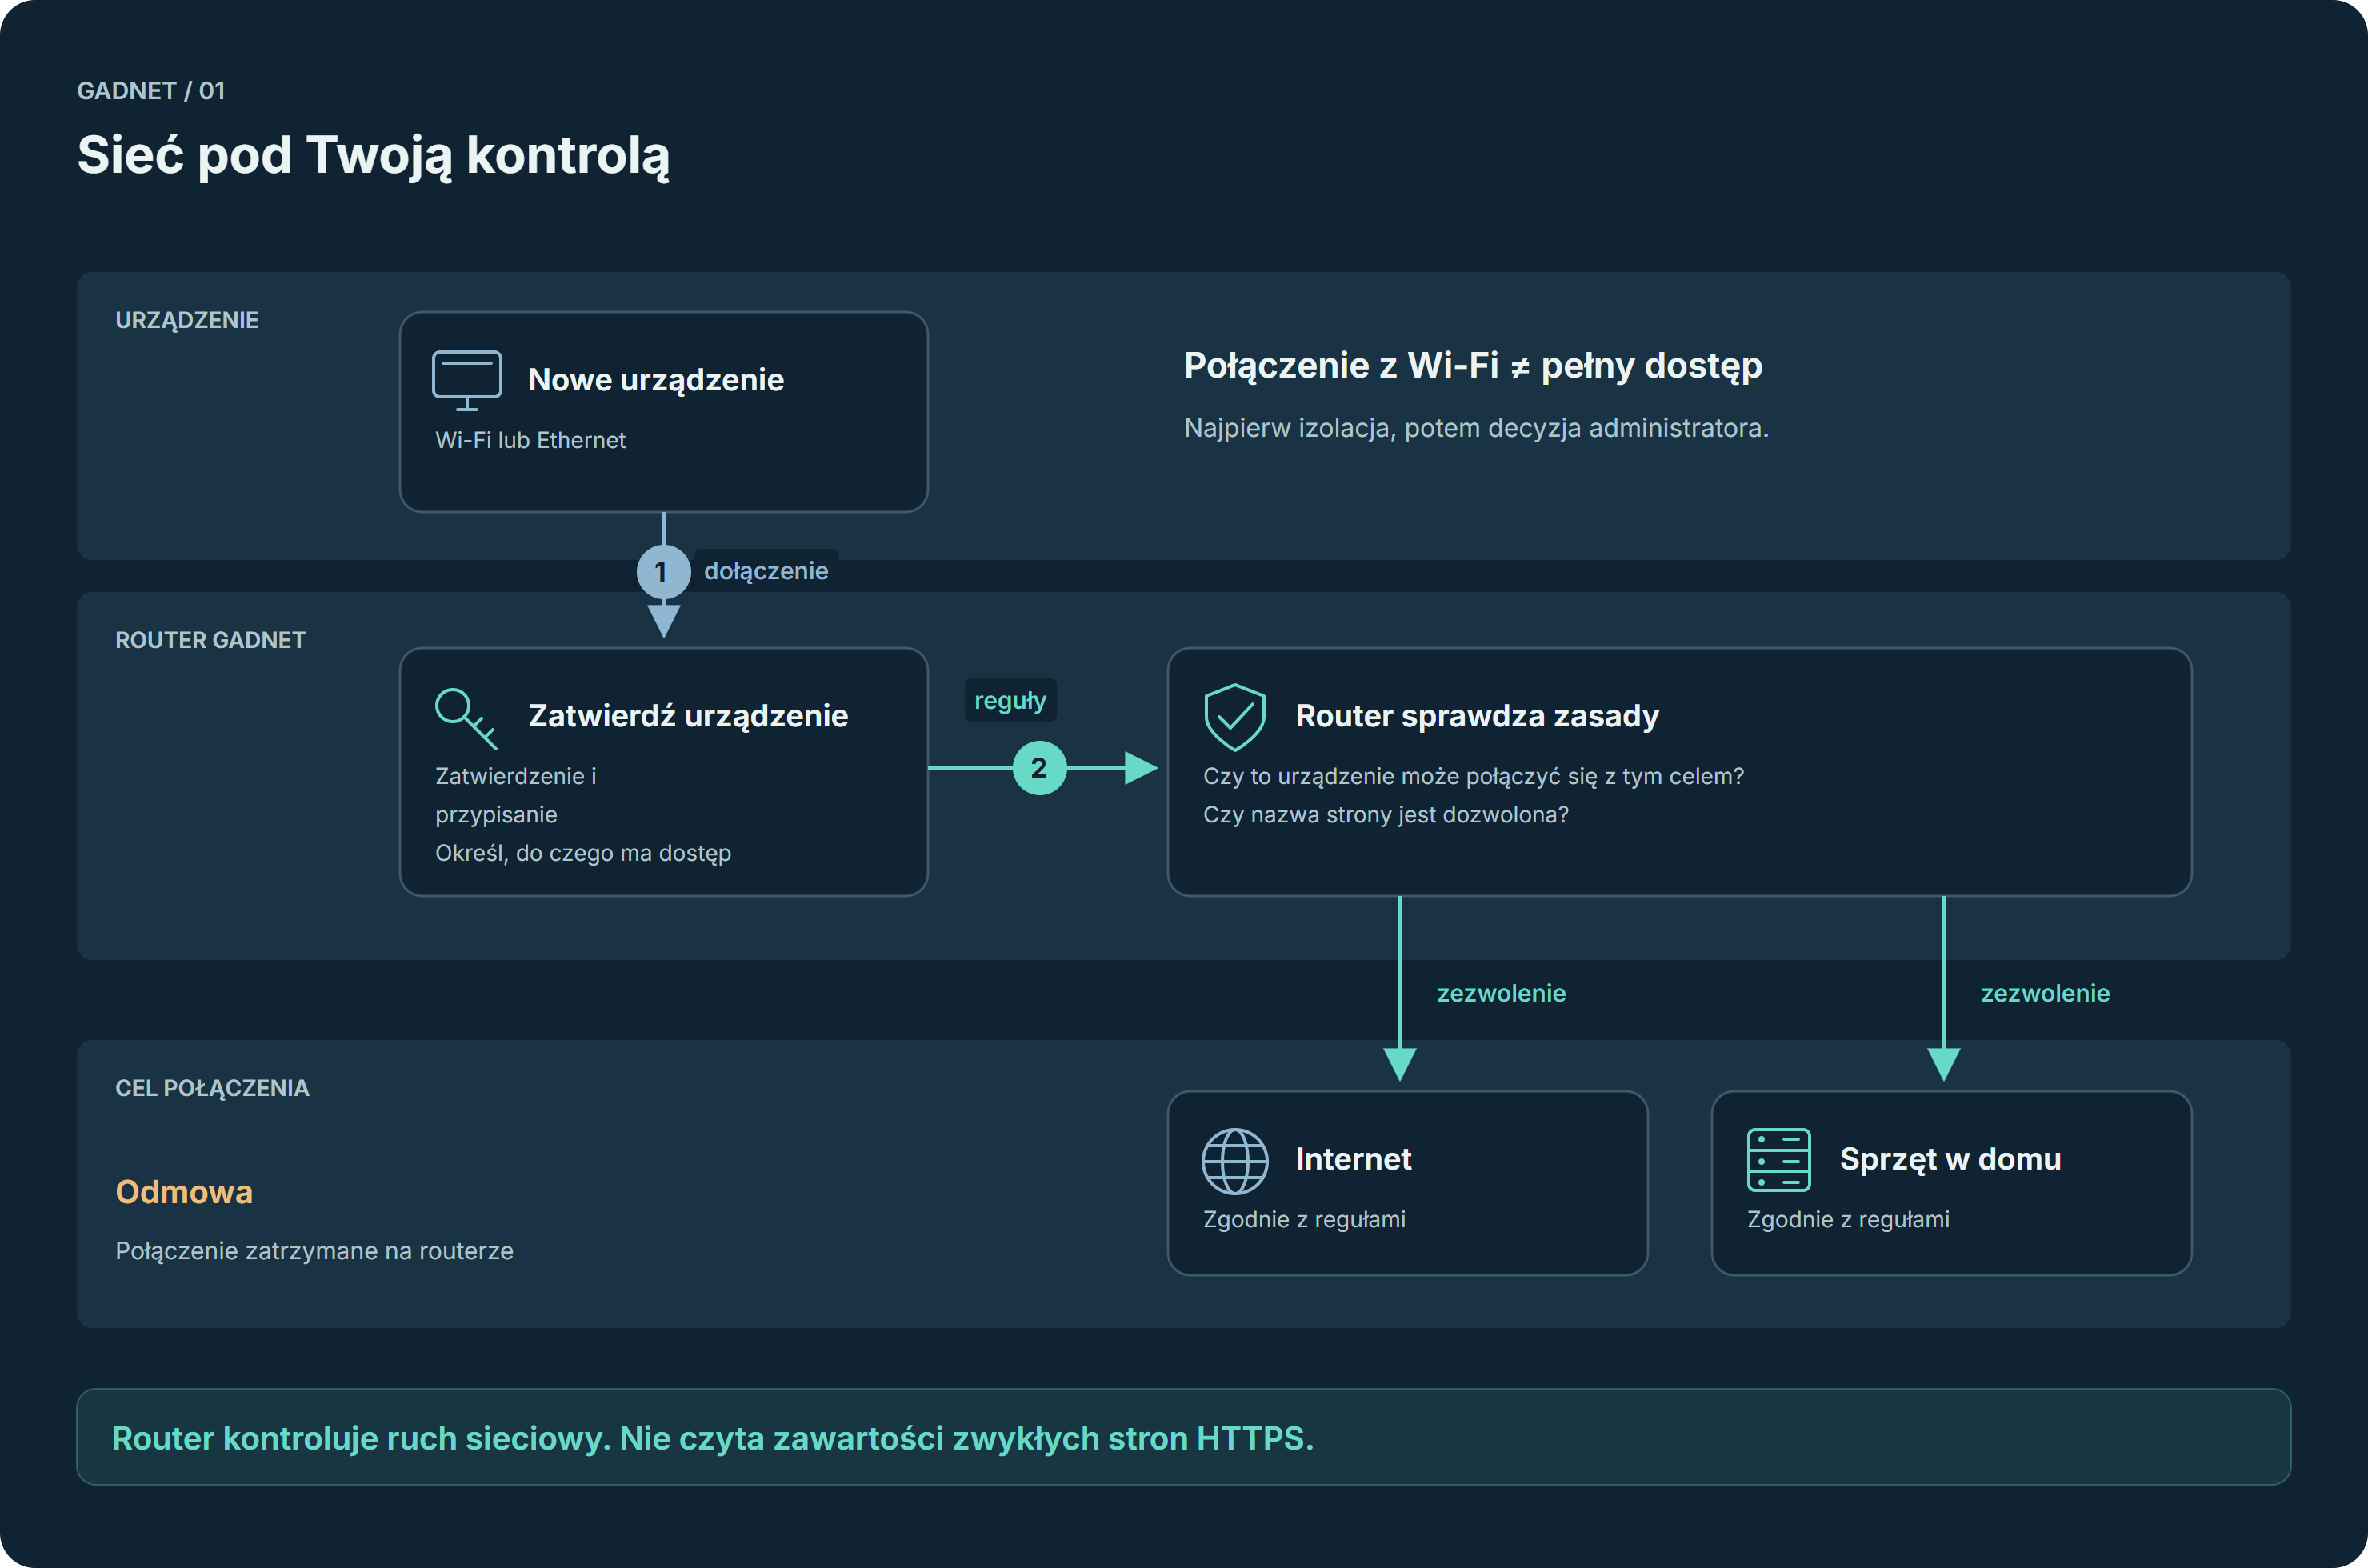
Jak działa system - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

telefon gościa korzysta z internetu w osobnej strefie. Administrator przypisuje urządzenia do stref i ustala dozwolone kierunki dostępu.

Co dzieje się technicznie

  1. Dołącz do sieci

    Nowe urządzenie trafia do strefy Izolacja. Zatwierdzenie przez administratora nadaje mu strefę i odpowiednie uprawnienia.

  2. Ustaw dostęp urządzenia

    Administrator zatwierdza urządzenie i przypisuje je do strefy. Strefy rozróżniają fizyczne hosty MAC od tożsamości certyfikatów mTLS. Reguły określają dozwolone kierunki ruchu; reguły z portami ustawia się dla konkretnych urządzeń.

  3. Stosuj reguły połączeń

    Natywna zapora nftables kontroluje ruch L3/L4, mechanizm CAKE SQM eliminuje opóźnienia bufferbloat na łączu WAN, a resolver DNS stosuje skonfigurowane profile i listy.

Pojęcia i mechanizmy

Strefa
Grupa urządzeń ze wspólnymi zasadami dostępu: Admin, Zaufana, Goście, IoT lub Izolacja. Administrator wybiera dozwolone kierunki komunikacji, a kwarantanna utrzymuje nowe urządzenia w oczekiwaniu na zatwierdzenie.
Firewall
Natywna zapora nftables (jądro Linux) egzekwuje reguły L3/L4. Kolejkowanie CAKE SQM eliminuje opóźnienia bufferbloat na łączu WAN, a w strefach gości i IoT można włączyć izolację klientów (Client Isolation).
DNS
Lokalny resolver Unbound weryfikuje DNSSEC dla podpisanych domen i szyfruje zapytania nadrzędne przez DoT. Włączone listy RPZ, takie jak CERT Polska i OpenPhish, blokują wskazane domeny.
HTTPS
HTTPS szyfruje połączenie przeglądarki ze stroną. GADNET Browser stosuje filtry treści podczas przeglądania, a router kontroluje dostępne połączenia i domeny.

Zakres działania

Strefy Admin, Zaufana, Goście, IoT i Izolacja porządkują dostęp urządzeń. Administrator ustala kierunki połączeń, a izolacja klientów dodatkowo reguluje komunikację wewnątrz strefy. CAKE SQM pomaga zarządzać ruchem na łączu WAN. HTTPS zachowuje szyfrowanie między przeglądarką a witryną.
DOKUMENTACJA / 02

Tworzenie pierwszego administratora

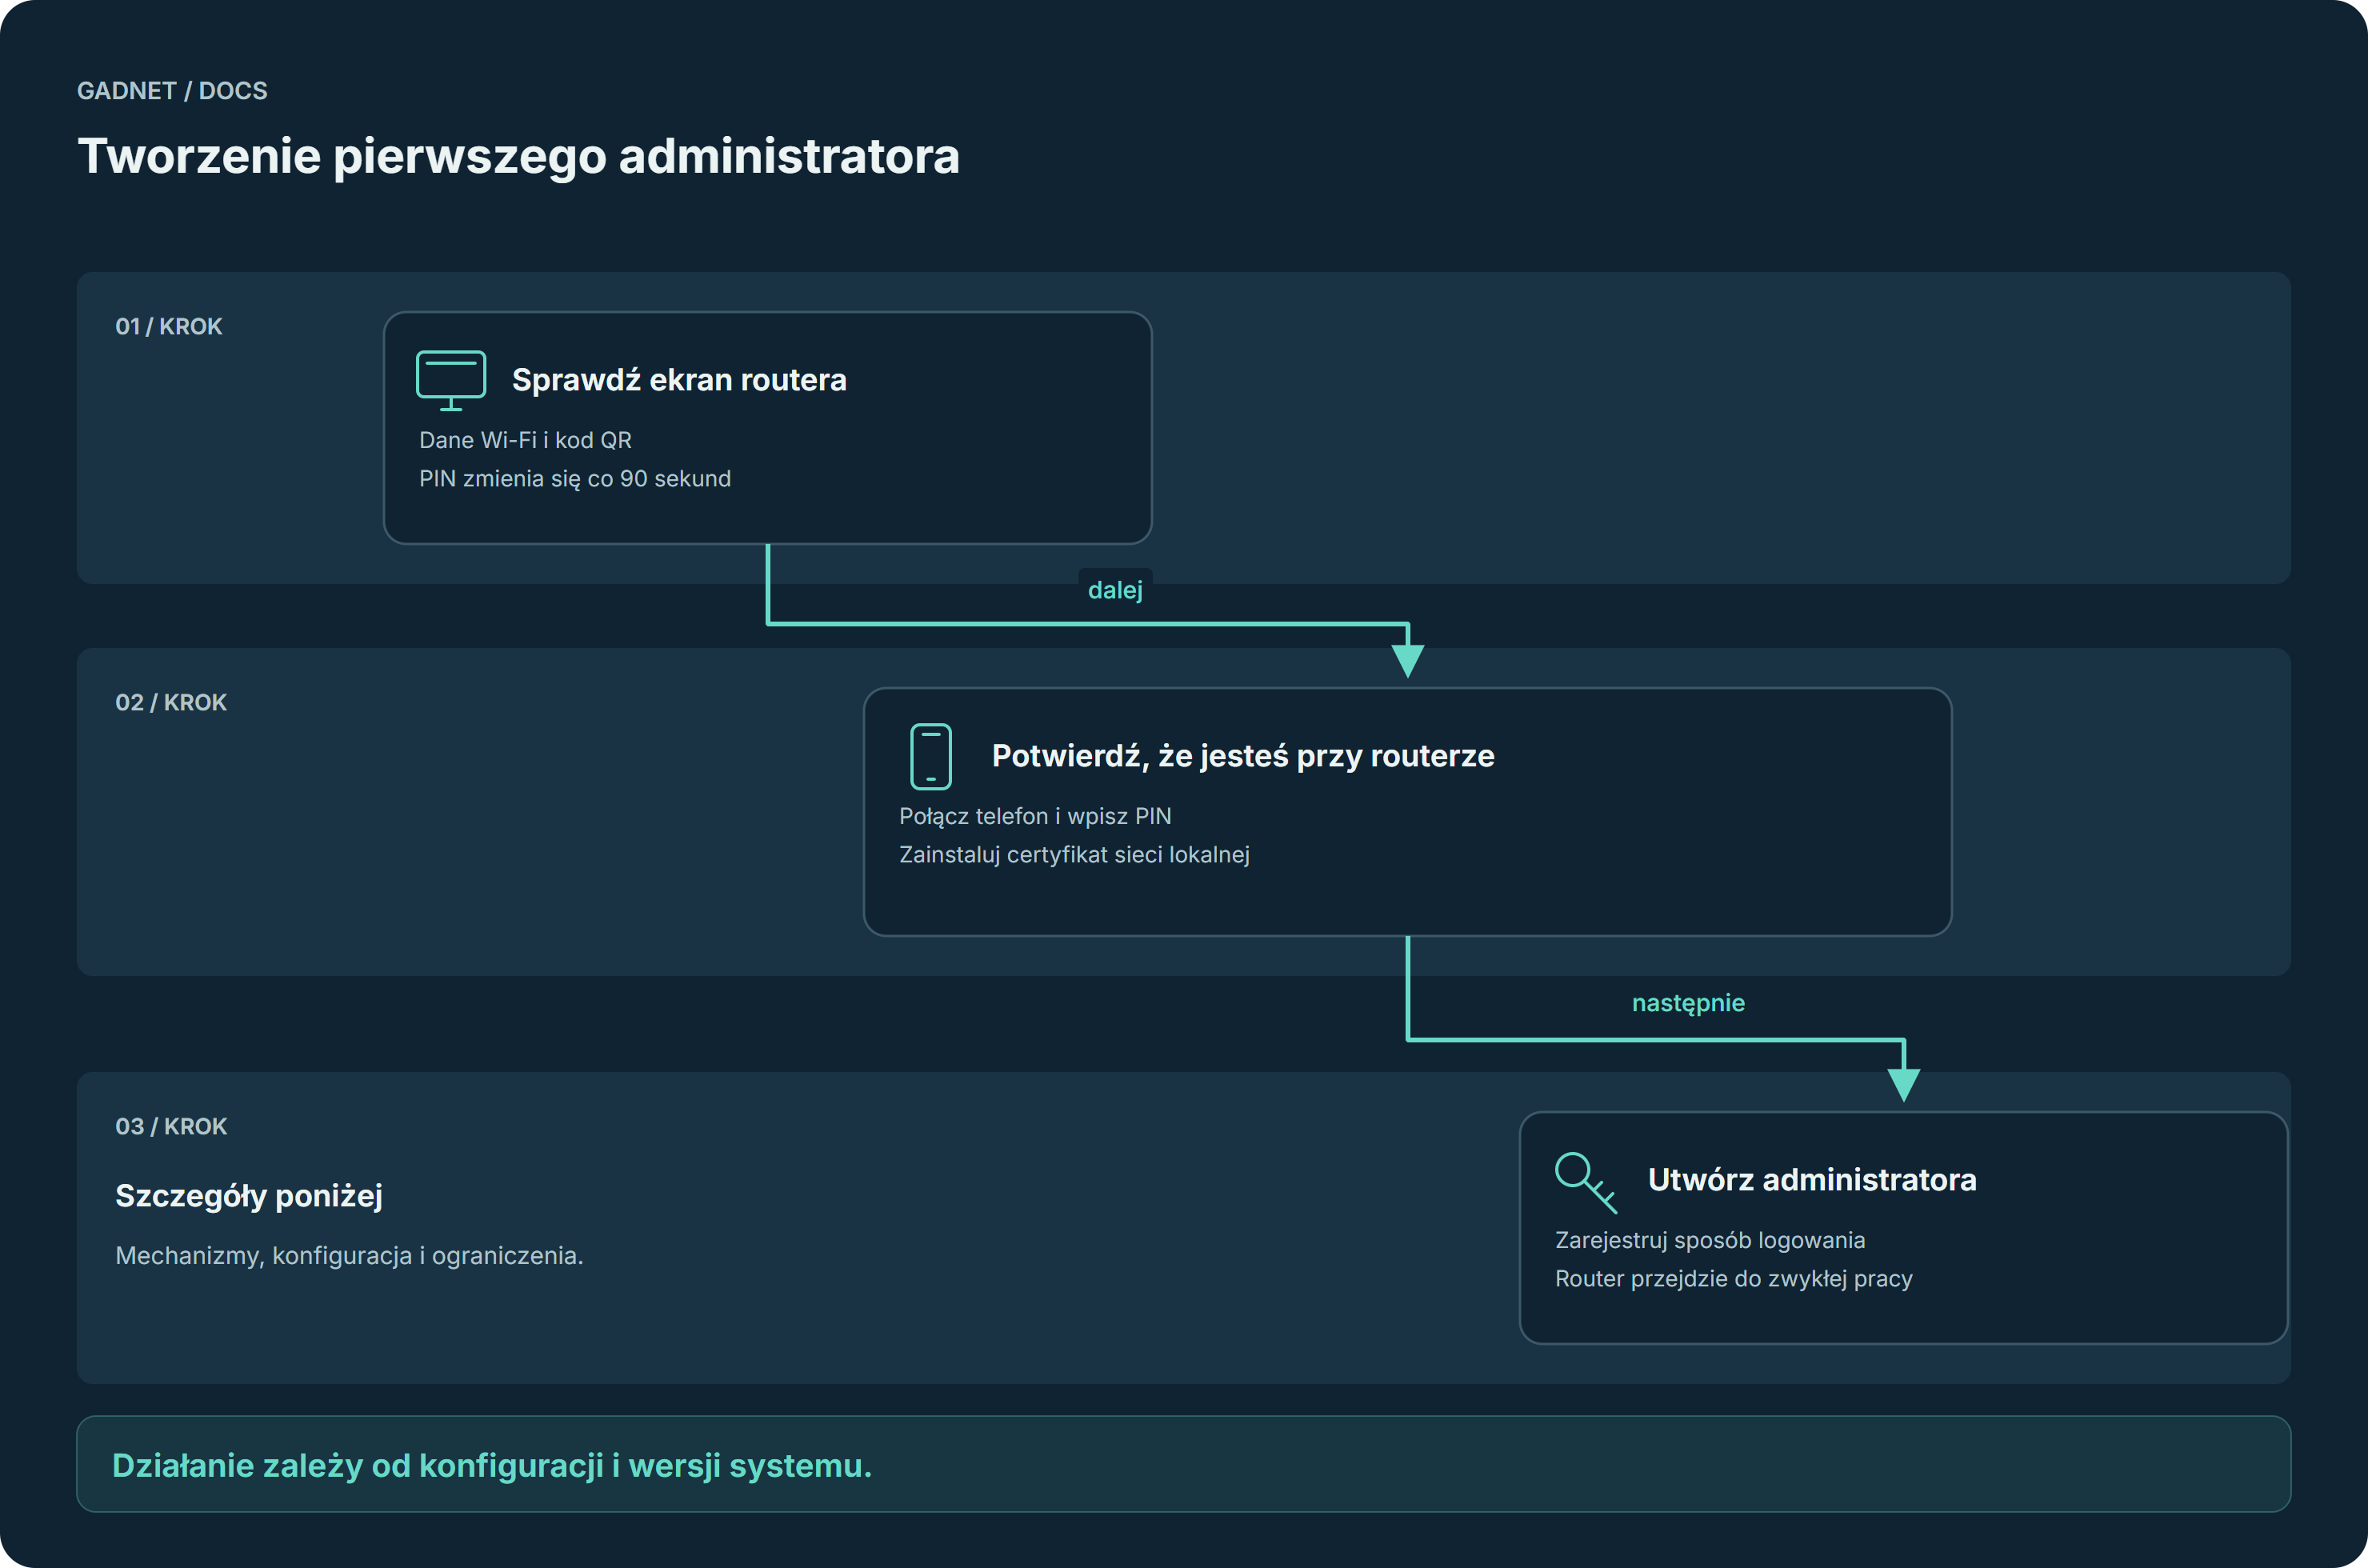
Na ekranie routera odczytujesz dane Wi-Fi i PIN. Telefon prowadzi Cię przez bezpieczne połączenie i utworzenie pierwszego administratora.

Tworzenie pierwszego administratora - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

Stawiasz nowy router: podłączasz monitor, łączysz telefon z siecią konfiguracyjną i potwierdzasz obecność PIN-em.

Co dzieje się technicznie

  1. Otwórz stronę konfiguracji

    Monitor podłączony do routera pokazuje nazwę, hasło i kod QR Wi-Fi konfiguracyjnego oraz sześciocyfrowy PIN, który zmienia się co 90 sekund. Połącz się z tym Wi-Fi albo podłącz Ethernet; okno logowania do sieci w telefonie otworzy portal.

  2. Potwierdź, że jesteś przy routerze

    Wpisz PIN z ekranu; pięć błędnych prób blokuje adres na trzy minuty. Pobierz Root CA sieci lokalnej, które router utworzył sam przy pierwszym starcie, i przejdź do kreatora HTTPS.

  3. Skonfiguruj logowanie

    Zarejestruj klucz dostępu z weryfikacją użytkownika albo wybierz na obsługiwanym telefonie certyfikat urządzenia z PIN-em. Test konfiguracji sprawdza przedstawienie certyfikatu z magazynu systemowego. Następnie router uruchamia się ponownie.

Pojęcia i mechanizmy

Root CA
Urząd certyfikacji sieci lokalnej powstaje na routerze podczas pierwszego startu i tworzy fundament zaufania mTLS w domu.
Passkey / certyfikat
Passkey AAL2 z weryfikacją użytkownika. Alternatywą w kreatorze jest certyfikat urządzenia chroniony PIN-em z magazynu kluczy telefonu.
Stage 1 / Stage 2
W Stage 1 router działa jako otwarta brama, a portal działa na Ethernet i Wi-Fi. Po utworzeniu konta (Stage 2) nowe urządzenia natychmiast trafiają do Izolacji, a próby brute-force na PIN są blokowane (5 błędów = 3 min blokady).

Zakres działania

Zgodnie z inwariantem bezpieczeństwa router startuje w trybie otwartym (Stage 1), gdzie urządzenia w LAN mają normalny dostęp WAN, a captive portal działa równorzędnie na Ethernet (br-lan) i Wi-Fi instalacyjnym (wlan0). PIN widać tylko na ekranie HDMI; 5 błędnych prób blokuje IP na 3 minuty. W chwili utworzenia konta administratora (Stage 2) nowe urządzenia natychmiast trafiają do strefy Izolacja (kwarantanna), trasy setupu zwracają 410 Gone, a Wi-Fi konfiguracyjne wyłącza się po zapisaniu głównej sieci.

DOKUMENTACJA / 03

Jak działa aktualizacja

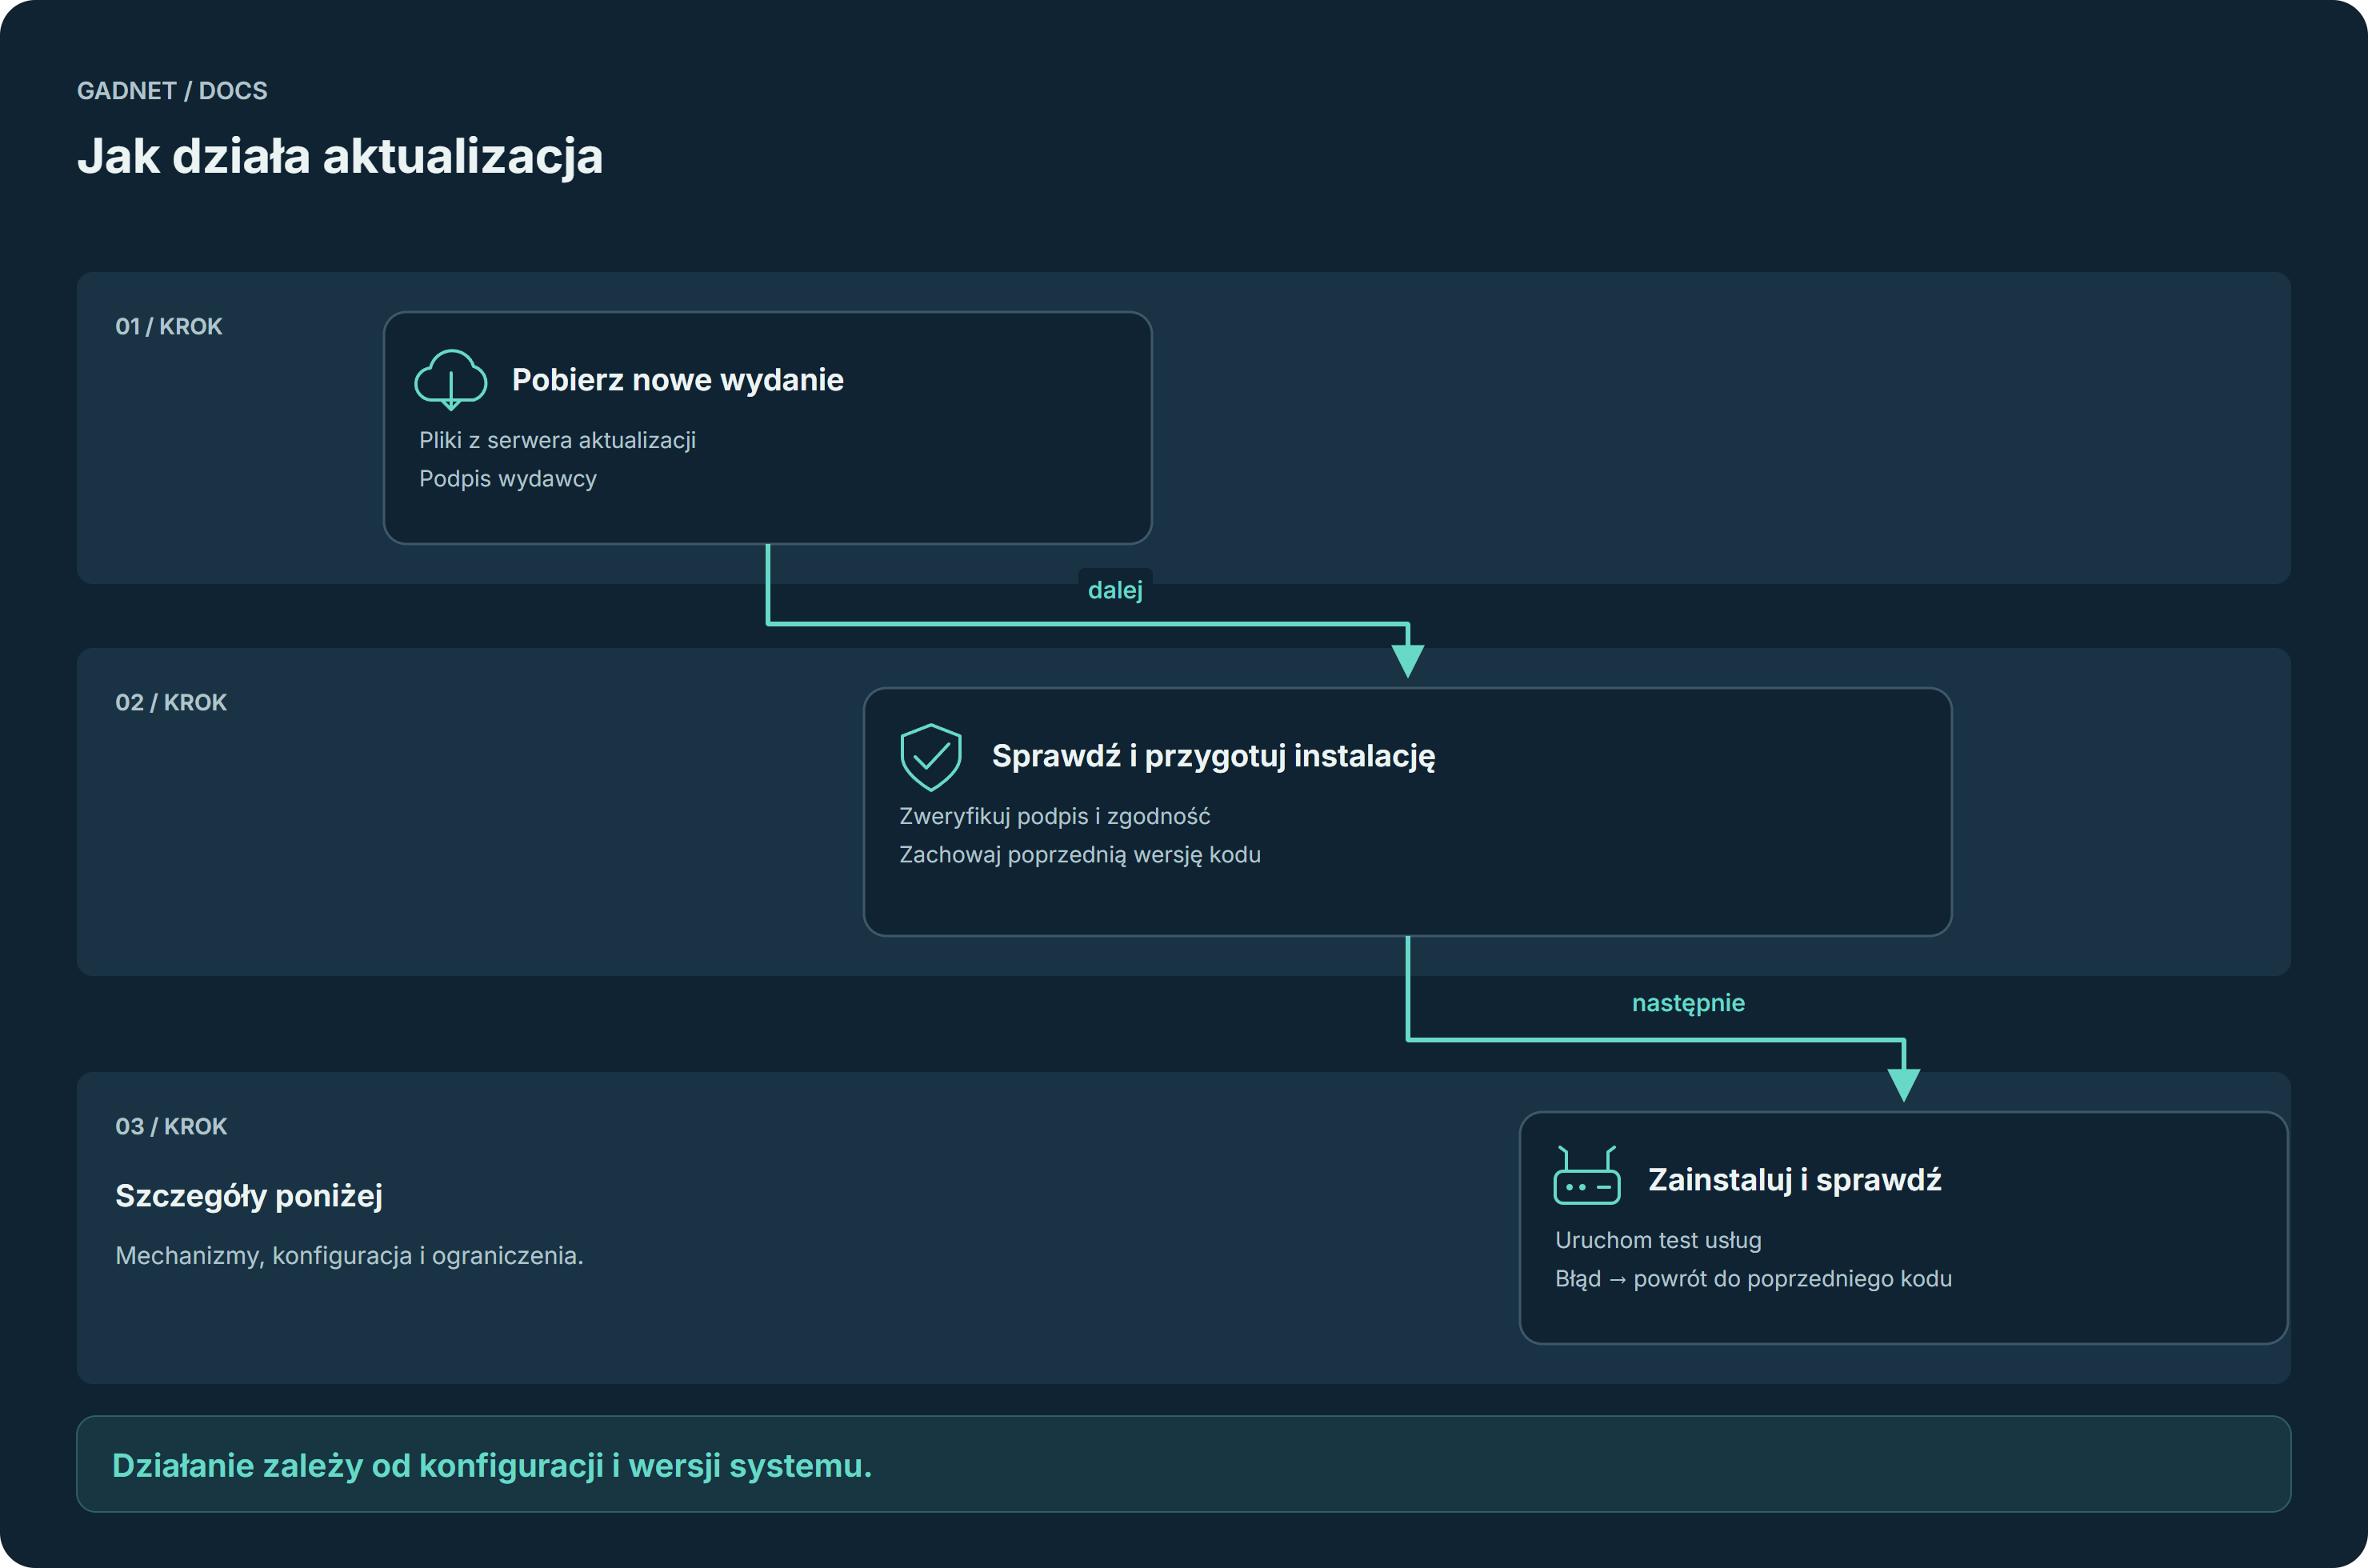
Router sprawdza, kto podpisał aktualizację i czy pasuje ona do systemu. Zachowuje poprzednią wersję kodu, instaluje zmianę i sprawdza działanie usług.

Jak działa aktualizacja - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

Po aktualizacji router sprawdza działanie usług. W razie problemów mechanizm wycofania przywraca poprzedni kod.

Co dzieje się technicznie

  1. Sprawdź wydanie

    Router pobiera manifest i sprawdza podpis względem zaufanego klucza. Przyjęcie aktualizacji wymaga poprawnego podpisu wydawcy.

  2. Przygotuj zmianę

    Weryfikacja obejmuje integralność paczki i zgodność zależności Pythona. Zmiana requirements.lock wymaga aktualizacji offline. Ustawienia operatora pozostają poza wymienianym kodem.

  3. Potwierdź działanie

    Domyślne okno konserwacji to 03:10-03:50 według zegara routera. Po instalacji następuje test usług; błąd powoduje przywrócenie poprzedniej wersji, a przerwana instalacja jest obsługiwana przy ponownym uruchomieniu.

Pojęcia i mechanizmy

Manifest / SHA-256
Manifest opisuje wydanie; SHA-256 pozwala sprawdzić integralność paczki.
SLH-DSA
Zaufany klucz wydawcy służy do sprawdzenia podpisu pakietu przed instalacją.
Rollback
Mechanizm wycofania przywraca wcześniejszy kod po problemach z instalacją lub testem usług. Kopia konfiguracji służy do odtwarzania ustawień i danych.

Zakres działania

Kod GADNET, pakiety Alpine i instalatory przeglądarki korzystają z właściwych dla siebie ścieżek aktualizacji. SBOM opisuje skład wydania. Aktualizacja jądra, bootloadera, musl i busybox odbywa się przez instalację nowego obrazu systemu.

DOKUMENTACJA / 04

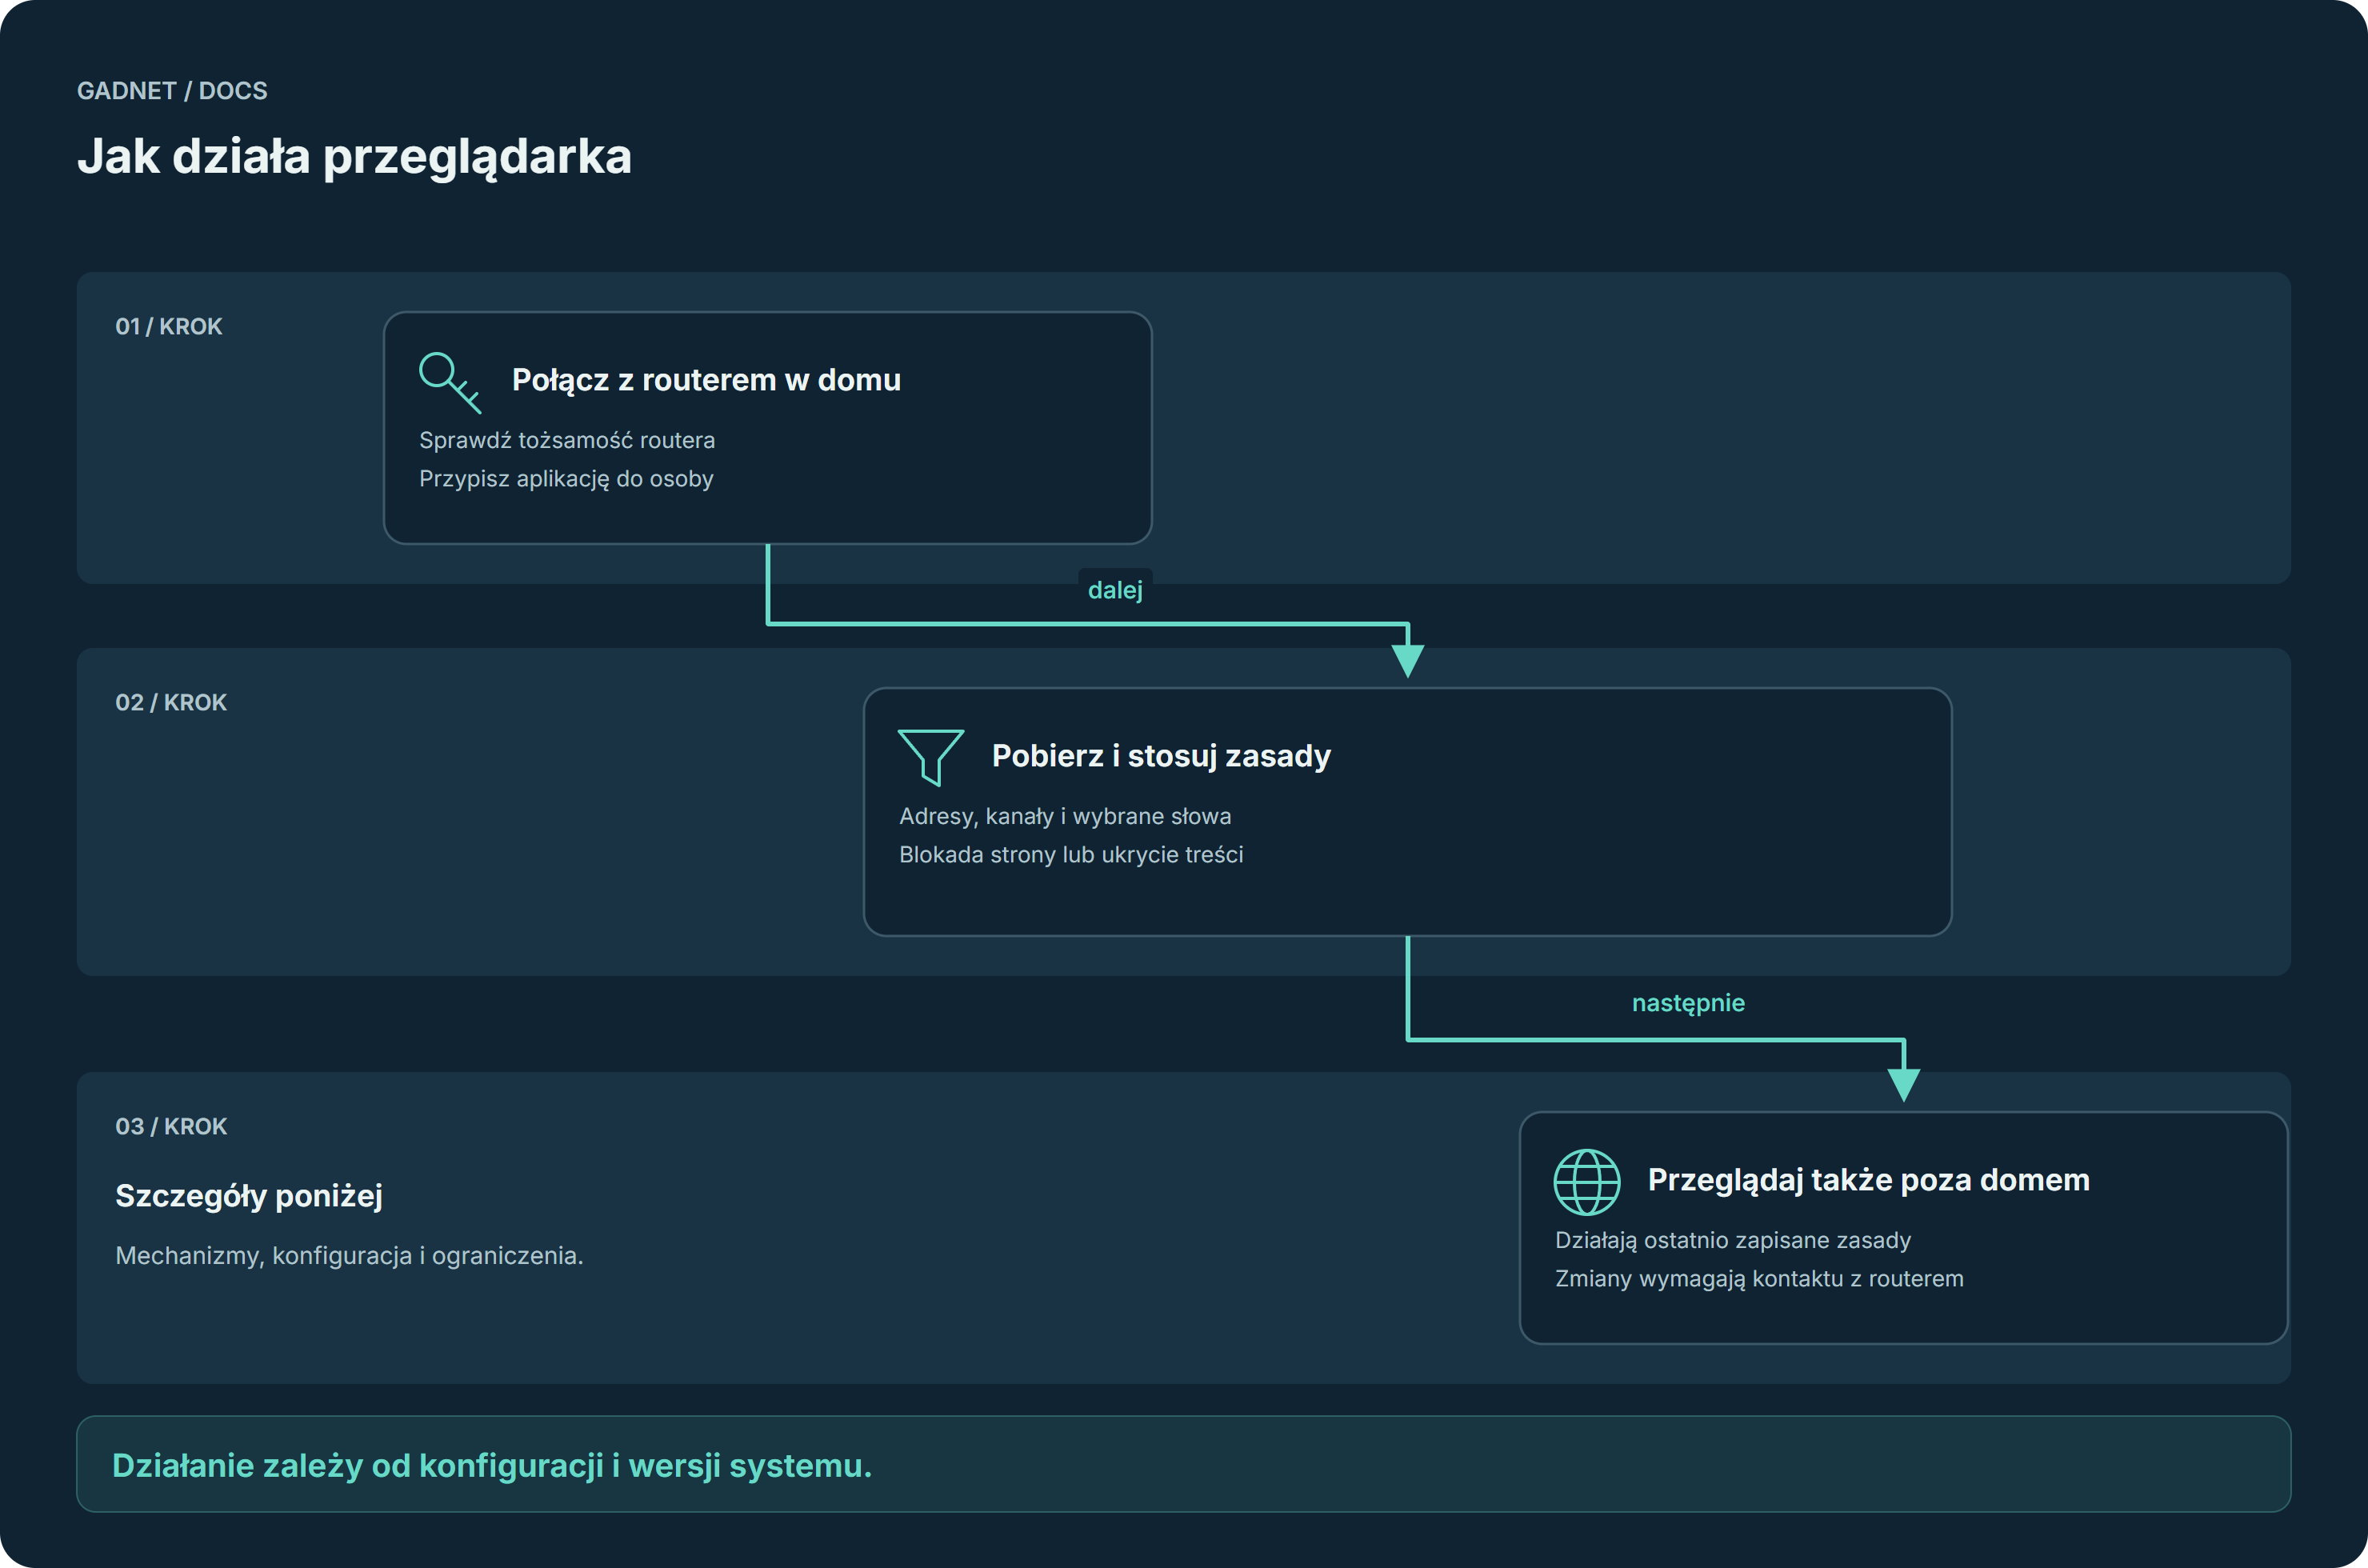
Jak działa przeglądarka

Przeglądarka pobiera reguły z Twojego routera i stosuje je podczas otwierania stron. Może blokować adresy albo ukrywać pasujące treści. Poza domem pamięta ostatnio pobrane zasady.

Jak działa przeglądarka - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

Opiekun wybiera reguły kanałów i słów. GADNET Browser stosuje je w profilu danej osoby; zablokowaną stronę można zgłosić opiekunowi do zatwierdzenia.

Co dzieje się technicznie

  1. Sprawdź tożsamość routera

    Podczas konfiguracji aplikacja przypina zatwierdzony odcisk Root CA. Parowanie wiąże aplikację z osobą i jej kluczem; mechanizm DPoP potwierdza posiadanie tego klucza.

  2. Zastosuj zasady i tryb ochrony

    W trybie GADNET Browser natywne aplikacje YouTube i TikTok na urządzeniu tracą dostęp do sieci - treści są dostępne w przeglądarce pod nadzorem reguł rodzica: allowlista twórców, wymuszony SafeSearch w Google, Bing i DuckDuckGo oraz kontrola serwisów AI (ChatGPT, Claude, Gemini).

  3. Działaj także poza domem

    W domu ruch WWW przechodzi przez lokalny serwer proxy i bramę routera. Poza domem aplikacja nadal stosuje ostatnio zapamiętane zasady. Zmiana zasad i odpowiedź opiekuna wymagają dostępnego połączenia z routerem; w Windows sejf można też odblokować przez serwer pośredniczący dostępu zdalnego.

Pojęcia i mechanizmy

Polityka
Zestaw reguł pobierany z routera dla danej osoby. Zdarzenia SSE informują aplikację o zmianach.
DPoP / przypięte CA
Klucz aplikacji potwierdza jej tożsamość, a zatwierdzony odcisk CA pozwala zaufać właściwemu routerowi.
Filtrowanie lokalne
Silnik GADNET Browser ocenia adres URL, metadane i treść strony w zakresie obsługiwanym przez aplikację.

Zakres działania

Filtrowanie treści dotyczy GADNET Browser. Po włączeniu trybu przeglądarki na urządzeniu zapora routera odcina ruch samodzielnych aplikacji YouTube i TikTok. Ochrona kluczy zależy od sprzętu (TPM / StrongBox).

DOKUMENTACJA / 05

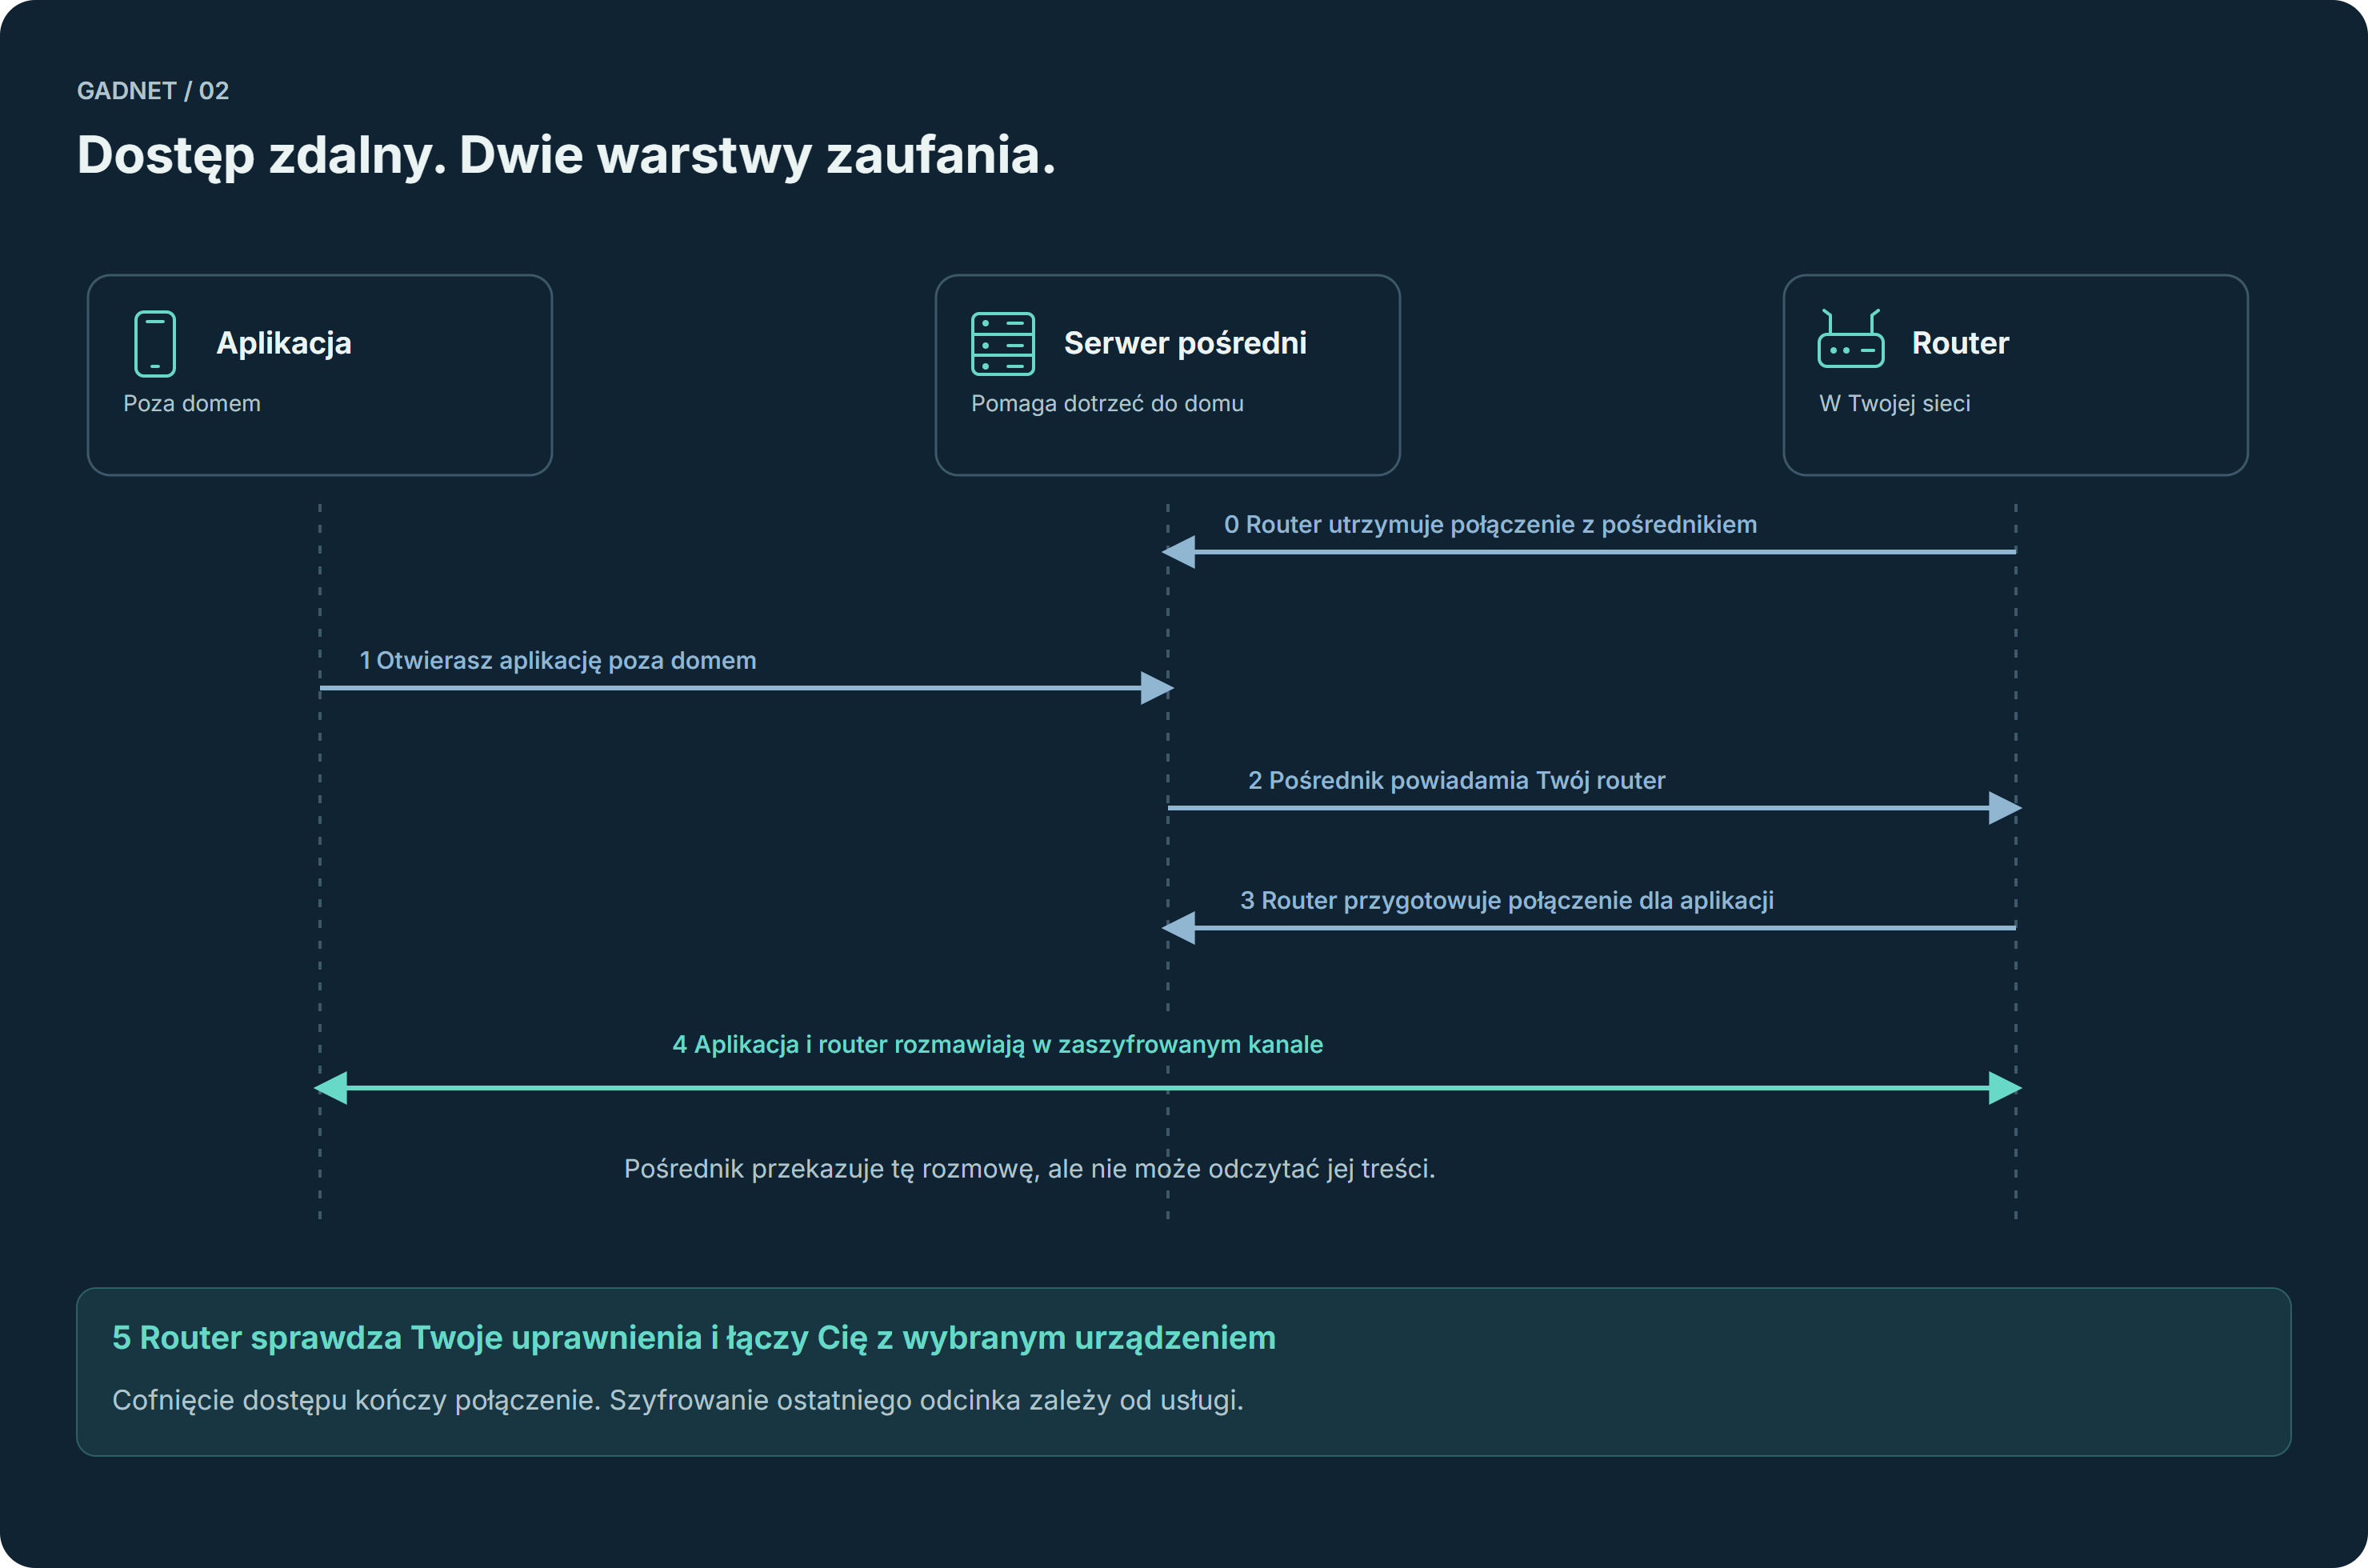
Dostęp zdalny przez serwer pośredniczący

Jesteś poza domem i chcesz połączyć się na przykład z domowym dyskiem. Serwer pośredniczący umożliwia aplikacji połączenie z routerem. To router sprawdza, kim jesteś i do którego urządzenia masz dostęp - pośrednik tylko przekazuje zaszyfrowane dane między aplikacją a routerem.

Dostęp zdalny przez serwer pośredniczący - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

sparowana aplikacja otwiera usługę NAS-a na porcie wskazanym przez administratora. Uprawnienia określają konkretną usługę dostępną dla tej osoby.

Co dzieje się technicznie

  1. Nawiąż połączenie

    Router utrzymuje wychodzący kanał WSS. Serwer pośredniczący łączy sparowaną aplikację z konektorem routera.

  2. Potwierdź dostęp

    Wewnątrz WSS działa TLS 1.3 między aplikacją a routerem. Router weryfikuje tożsamość, dowody DPoP i passkey z weryfikacją użytkownika, a następnie przyznaje dostęp do konkretnego zasobu (grant).

  3. Kontroluj przez całą sesję

    Router ustala aktualny adres celu z dzierżawy DHCP i sprawdza przypisanie do strefy. Kontrola uprawnień jest ponawiana; odwołanie dostępu kończy strumień. Tryb /stream obsługuje zasób, a /mux wiele połączeń TCP do dozwolonych portów urządzenia.

Celem mogą być dozwolone adresy prywatne RFC1918; adresy routera i panel administratora są wyłączone.

Pojęcia i mechanizmy

WSS
WebSocket przez TLS. Aplikacja łączy się z /client na serwerze pośredniczącym, a router utrzymuje wychodzący /connector. Po otrzymaniu identyfikatora strumienia router otwiera jednorazowy /attach. Ta warstwa TLS kończy się na VPS.
TLS 1.3
Wewnątrz transportu działa osobne połączenie TLS między aplikacją i routerem. Aplikacja korzysta z zatwierdzonego Root CA sieci lokalnej, a serwer pośredniczący obsługuje transport i jego metadane.
DPoP / passkey
DPoP potwierdza posiadanie klucza sparowanej aplikacji. Passkey z weryfikacją użytkownika potwierdza logowanie osoby. Jeśli osoba ustawiła prywatny kod GADNET, jest on również wymagany.
Grant / TCP
Grant ogranicza dostęp do wskazanego zasobu. Router sprawdza MAC, strefę i aktualną dzierżawę DHCP; otwiera TCP tylko do dozwolonego celu i portów. Ponowne kontrole uprawnień pozwalają zakończyć strumień po odwołaniu dostępu.

Zakres działania

Dostęp zdalny wymaga skonfigurowanego serwera pośredniczącego i uprawnień do wybranej usługi. TLS łączy aplikację z routerem, a połączenie z NAS-em lub kamerą korzysta z protokołu danej usługi. Panel administratora pozostaje osobnym kanałem zarządzania.

DOKUMENTACJA / 06

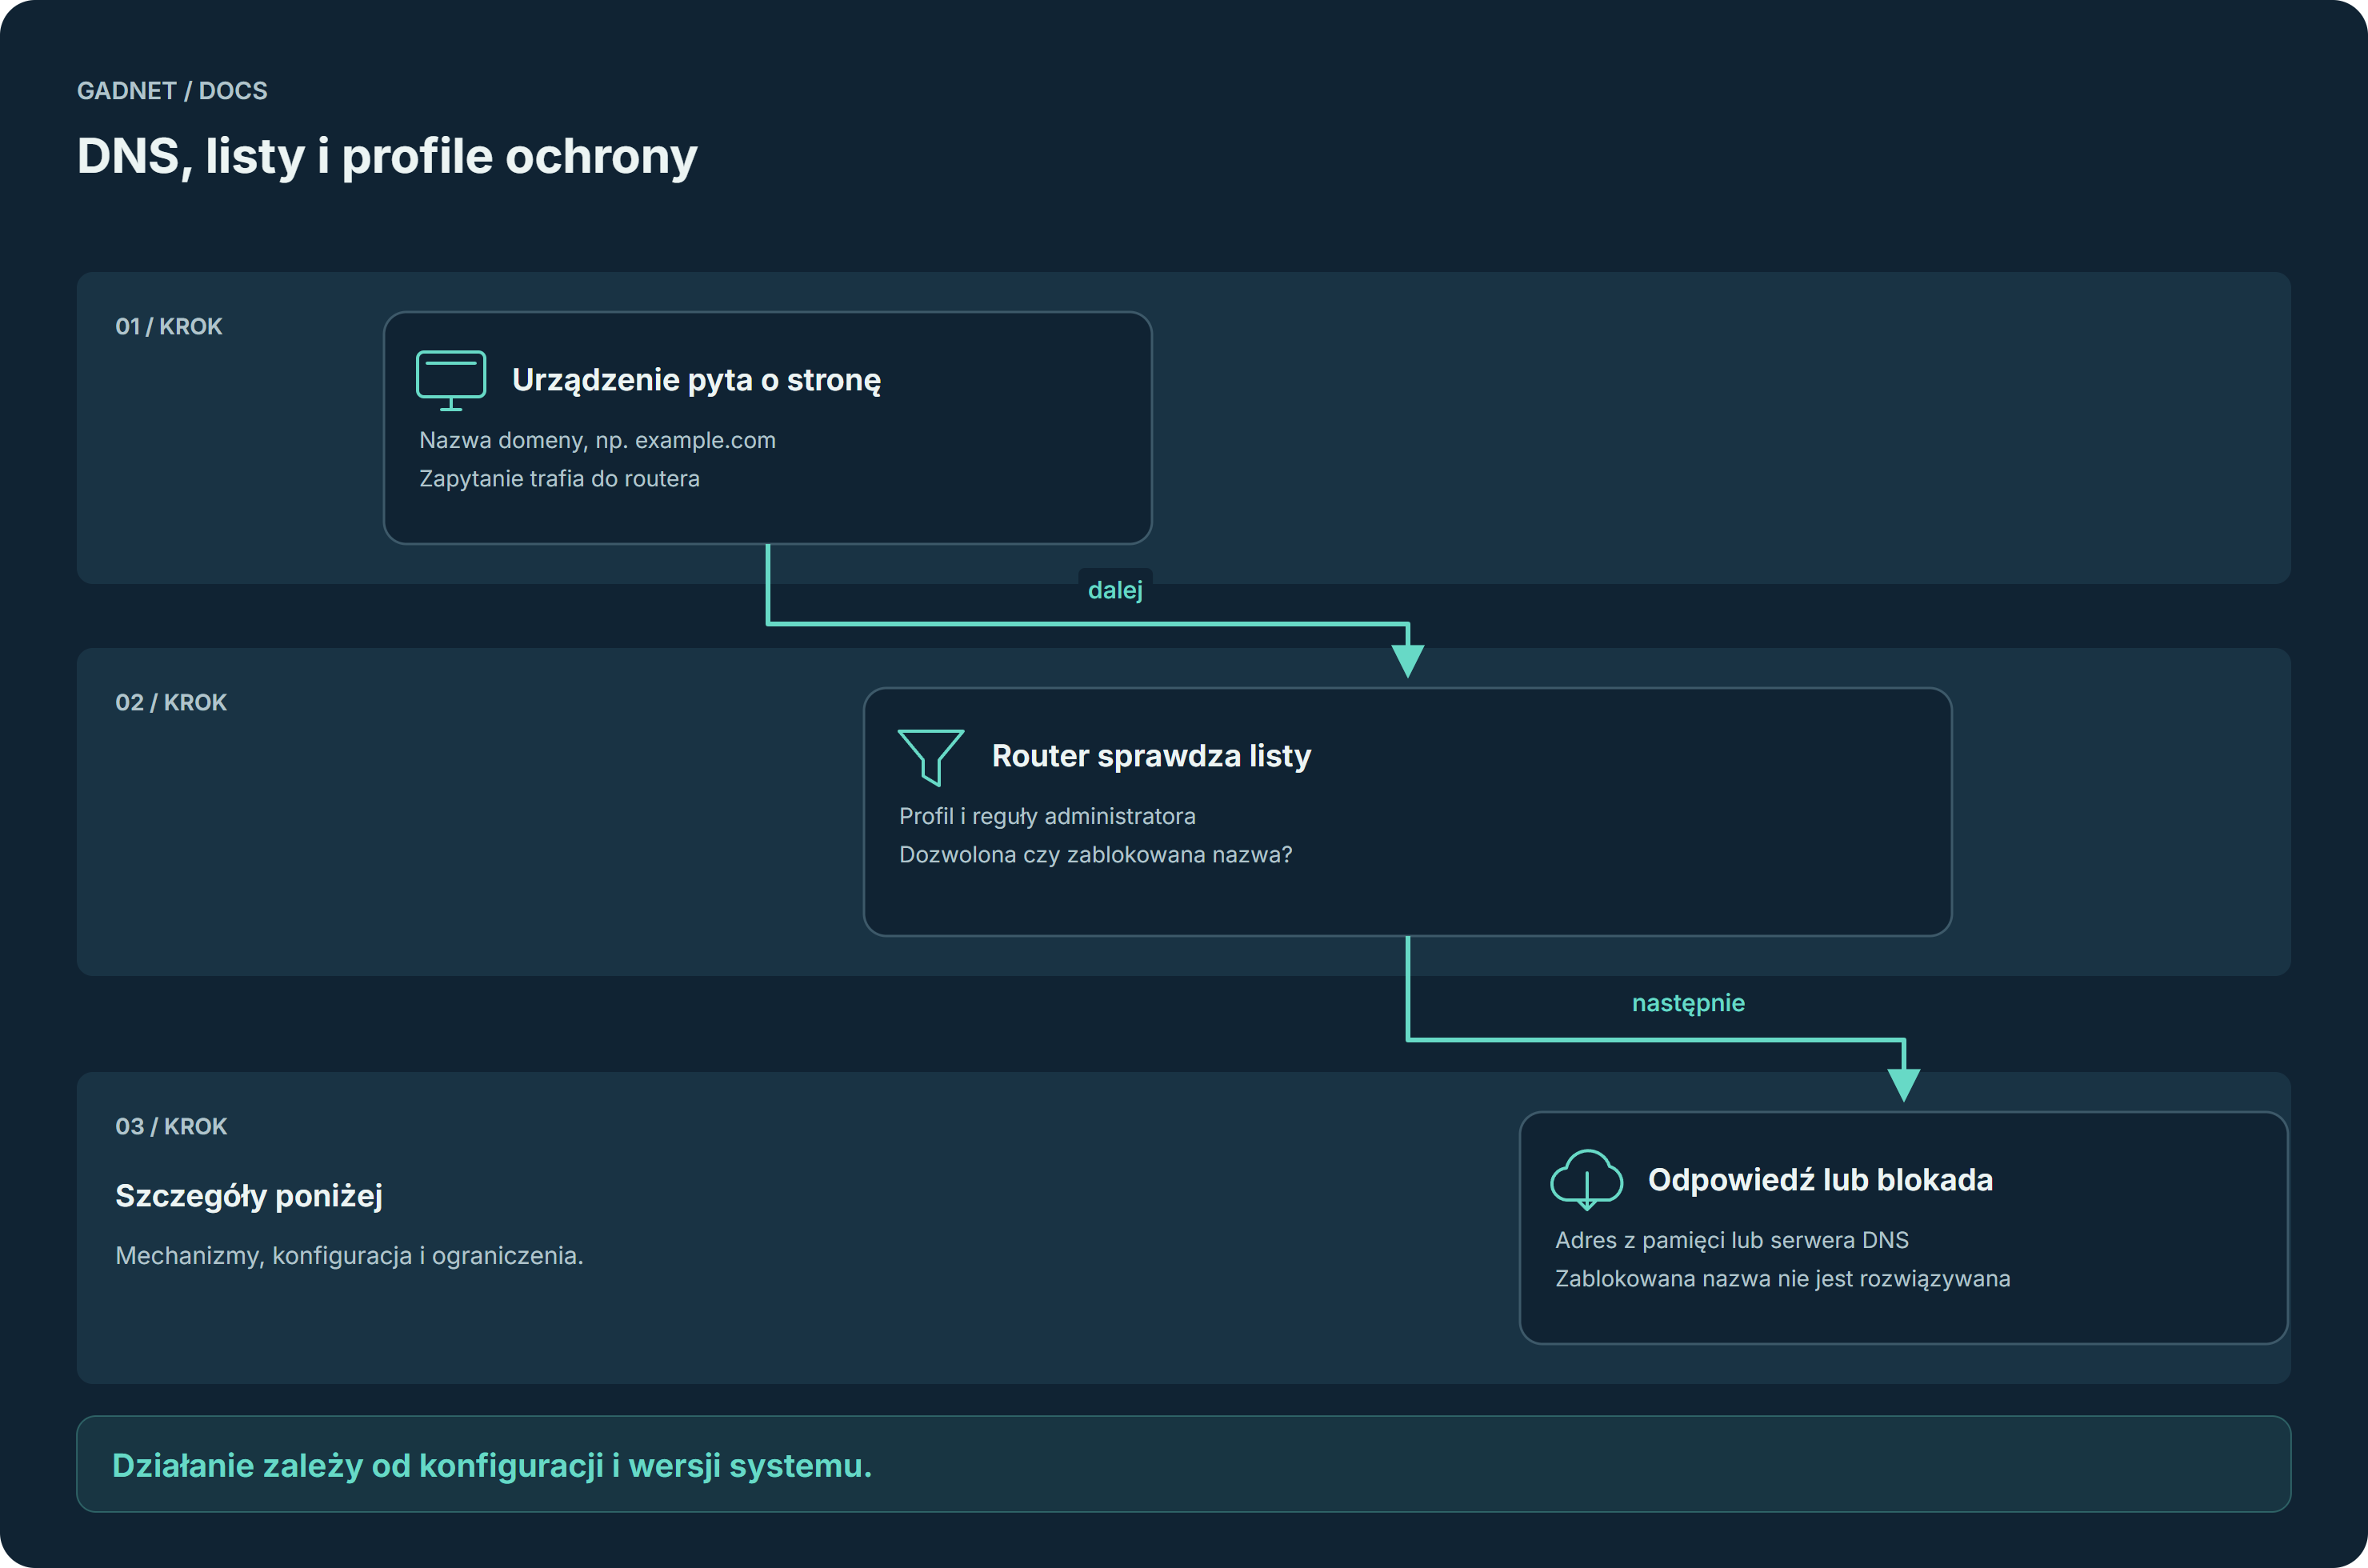
DNS, listy i profile ochrony

Zanim urządzenie otworzy stronę, pyta o adres jej domeny. Router sprawdza wybrane listy i profil ochrony, a następnie odpowiada lub blokuje nazwę.

DNS, listy i profile ochrony - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

Filtry DNS blokują wskazane domeny. Reguły GADNET Browser pozwalają dodatkowo sterować treścią podczas przeglądania.

Co dzieje się technicznie

  1. Wybierz listy i tarcze

    Router może korzystać z Listy Ostrzeżeń CERT Polska (NASK) oraz OpenPhish. Filtr DNS RPZ natychmiast blokuje znane fałszywe strony wyłudzające dane i SMS phishing.

  2. Weryfikuj podpisy DNSSEC

    Lokalny resolver Unbound kryptograficznie weryfikuje podpisy RRSIG każdej domeny względem kotwicy zaufania strefy root (ICANN root trust anchor), zapobiegając fałszowaniu odpowiedzi (cache poisoning).

  3. Szyfruj zapytania i chroń przed obejściem

    Połączenie do nadrzędnego resolvera korzysta z DNS-over-TLS (DoT port 853). Zapora nftables przekierowuje zwykłe zapytania portu 53 do routera i blokuje znane publiczne serwery DoH i DoT, uniemożliwiając omijanie filtrów.

Pojęcia i mechanizmy

DNSSEC / DoT
Unbound kryptograficznie weryfikuje podpisy DNSSEC zapobiegając zatruwaniu pamięci (cache poisoning), a zapytania upstream szyfruje przez DNS-over-TLS (port 853).
NXDOMAIN / RPZ
Odpowiedź NXDOMAIN dla domen zablokowanych przez włączone reguły RPZ, w tym listy CERT Polska i OpenPhish.
Blokada omijania
Zapora nftables przechwytuje zwykłe zapytania DNS portu 53 i odcina znane publiczne serwery DoH i DoT, uniemożliwiając obejście reguł.

Zakres działania

DNS operuje na domenach: zablokowana nazwa wraz z subdomenami dostaje odpowiedź NXDOMAIN. Unbound waliduje podpisy DNSSEC lokalnie na węźle. Zwykłe zapytania DNS są automatycznie przechwytywane przez reguły zapory, a dostęp do obcych serwerów DoH/DoT jest blokowany, aby uniemożliwić omijanie ochrony.

DOKUMENTACJA / 07

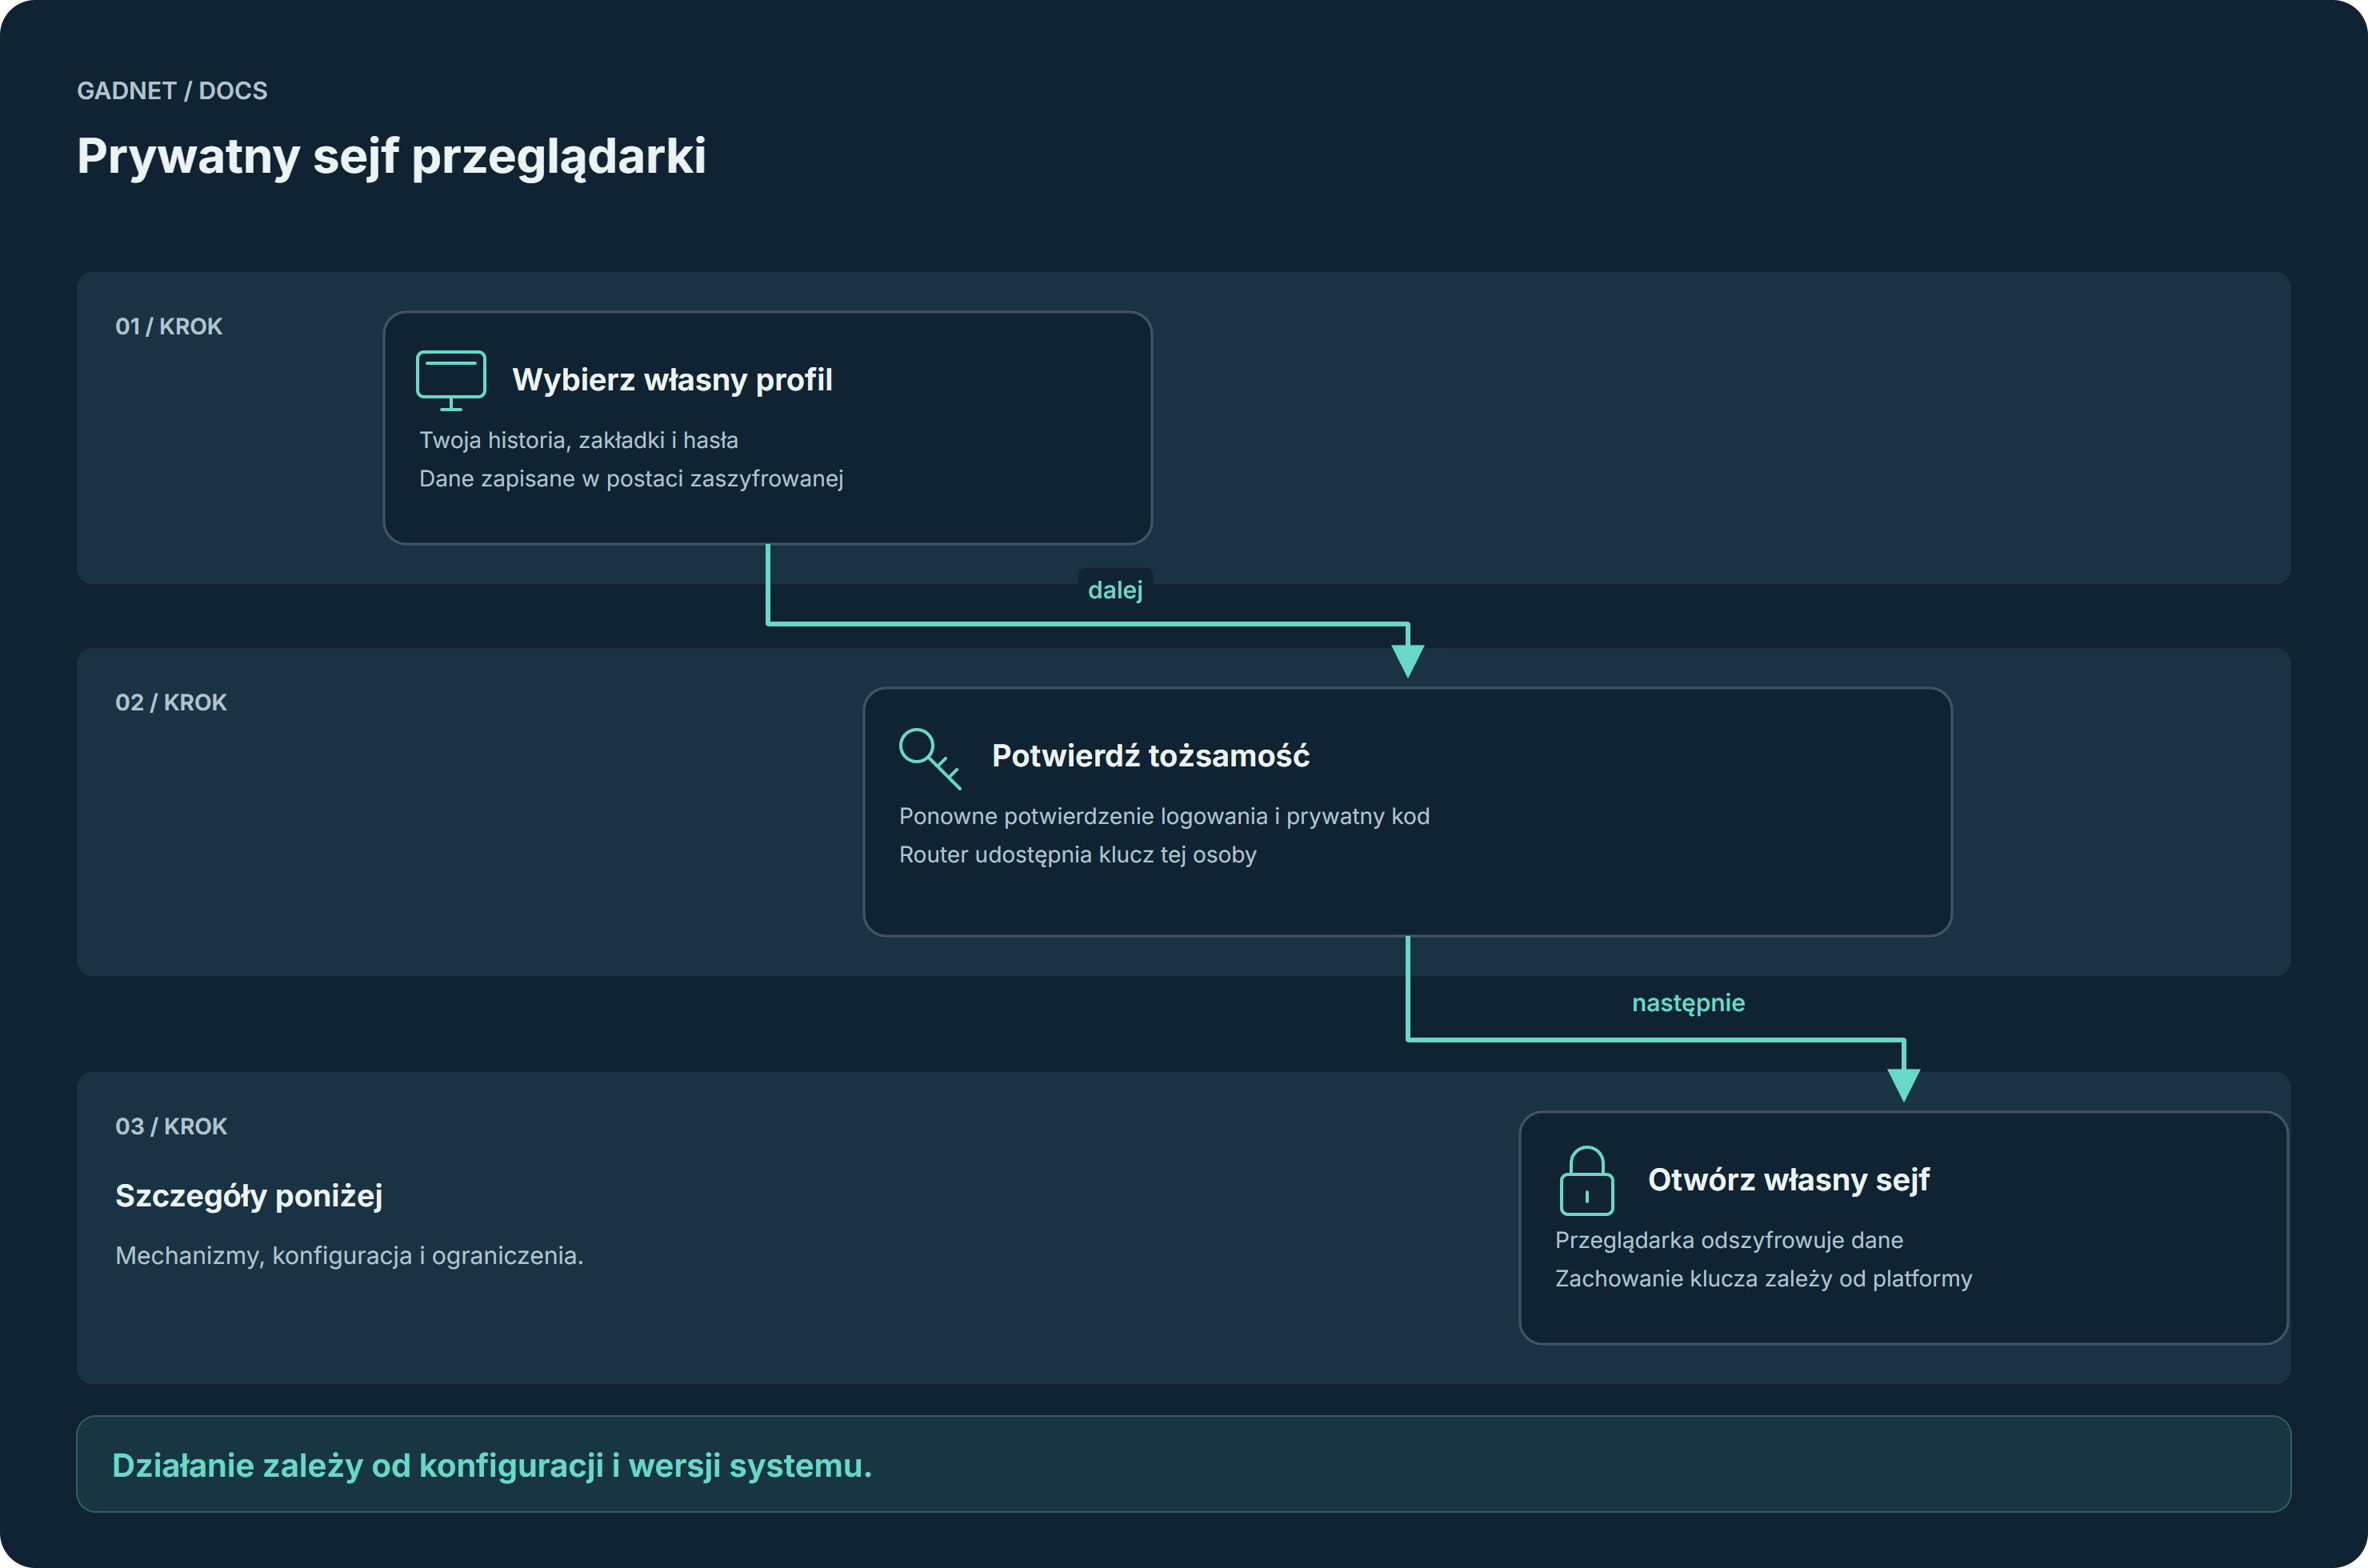
Prywatny sejf przeglądarki

Historia, zakładki i hasła są zapisywane w zaszyfrowanym sejfie danej osoby. Odblokowanie wymaga potwierdzenia jej tożsamości i udostępnienia klucza przez router.

Prywatny sejf przeglądarki - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

Na wspólnym komputerze Windows domownicy używają osobnych profili. Ponowne uruchomienie blokuje sejf, a zasady przeglądania nadal działają.

Co dzieje się technicznie

  1. Oddziel osoby

    Windows obsługuje osobne profile, klucze aplikacji i partycje danych stron. Android wiąże przeglądarkę z jedną osobą na telefonie.

  2. Otwórz własne dane

    Dostęp do sejfu wymaga dowodu klucza aplikacji, potwierdzenia tożsamości i prywatnego kodu GADNET. Kod opiekuna może otworzyć sejf osoby objętej zasadami domu do czasu ustawienia jej prywatnego kodu. Sejf osoby dorosłej pozostaje pod kontrolą tej osoby.

  3. Przeglądaj z zamkniętym sejfem

    W Windows ponowne uruchomienie blokuje dostęp do sejfu, a zasady nadal działają; odwiedzone w tym czasie strony są szyfrowane publicznym kluczem X25519 i scalane przy następnym odblokowaniu. Android przechowuje klucz chroniony przez Android Keystore, dostępny tylko przy odblokowanym telefonie, i otwiera sejf przy starcie aplikacji.

Pojęcia i mechanizmy

AES-256-GCM / HKDF
HKDF wyprowadza klucz, a AES-256-GCM zapewnia szyfrowanie i kontrolę integralności danych.
Windows / Android
Windows przechowuje klucz w pamięci RAM; ponowne uruchomienie blokuje dostęp do sejfu. Android chroni klucz w Android Keystore / StrongBox.
X25519
Przy zamkniętym sejfie w Windows historia odwiedzonych stron jest asymetrycznie szyfrowana kluczem publicznym i scalana po odblokowaniu.

Zakres działania

Router przechowuje klucz sejfu dla osoby i jej sparowanych aplikacji. Odwołanie aplikacji zachowuje klucz, usunięcie konta go kasuje, a aplikacja może przechowywać chronioną kopię lokalną. Szyfrowanie chroni dane zapisane w sejfie; bezpieczeństwo aktywnej sesji opiera się również na zabezpieczeniach systemu operacyjnego.

DOKUMENTACJA / 08

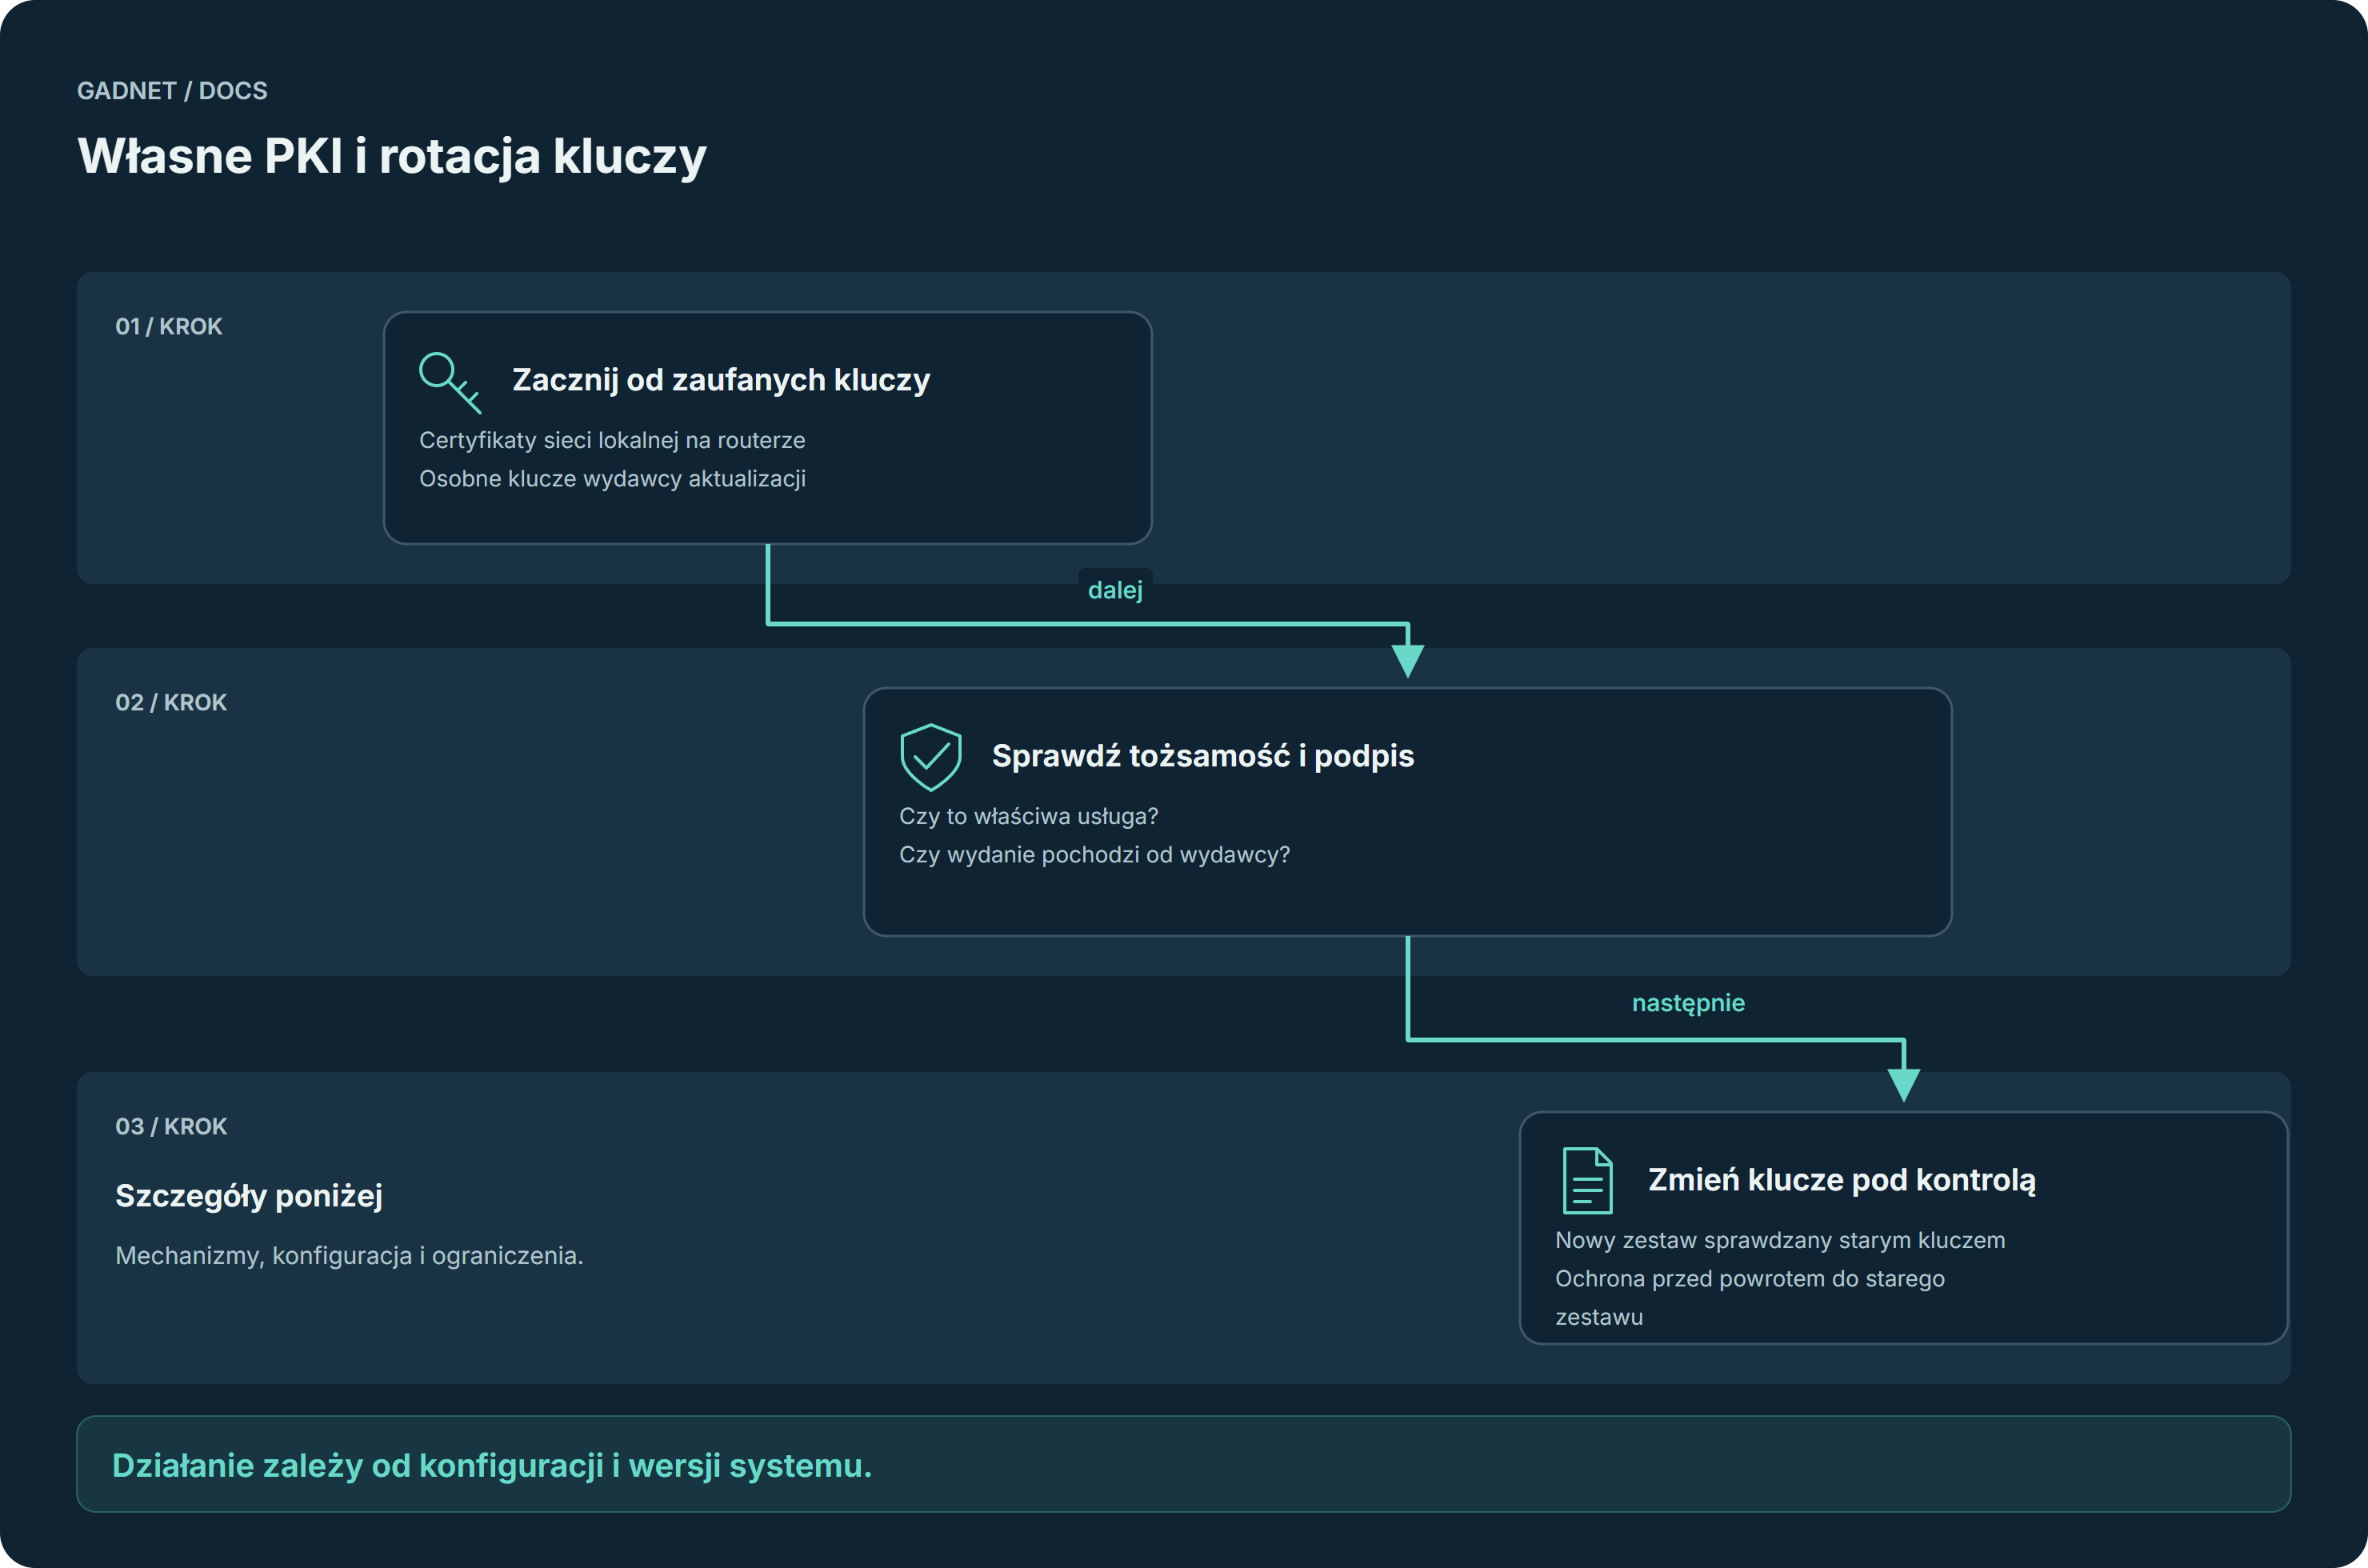
Własne PKI i rotacja kluczy

Sieć lokalna ma własne certyfikaty, a wydawca aktualizacji ma osobne klucze podpisu. Przy zmianie kluczy router sprawdza, czy nowy zestaw jest podpisany zaufanym kluczem.

Własne PKI i rotacja kluczy - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

Nowy zestaw kluczy wydawcy przechodzi kontrolę zaufania na routerze przed przyjęciem do weryfikacji kolejnych aktualizacji.

Co dzieje się technicznie

  1. Utwórz certyfikaty dla lokalnej sieci

    Router tworzy własne Root i Intermediate CA. Zatwierdzony odcisk pozwala aplikacji rozpoznawać certyfikaty lokalnej sieci używane przez panel, urządzenia i usługi.

  2. Chroń właściwe połączenia

    Obsługiwane połączenia routera mogą korzystać z hybrydowej wymiany kluczy X25519MLKEM768 lub SecP256r1MLKEM768. Algorytm jest negocjowany z klientem; połączenia z zewnętrznymi witrynami korzystają z możliwości danej witryny i przeglądarki.

  3. Wymień klucz podpisujący aktualizacje

    Nowy zestaw kluczy aktualizacji jest sprawdzany zaufanym kluczem i numerem sekwencji. Kontrola zachowuje użyteczny klucz weryfikacyjny, a skonfigurowana ścieżka ratunkowa pozwala administratorowi potwierdzić odcisk zestawu.

Pojęcia i mechanizmy

Root / Intermediate CA
Lokalne urzędy certyfikacji wystawiają certyfikaty sieci GADNET. Odrębne klucze wydawcy służą do podpisywania aktualizacji.
Keyset
Zestaw kluczy aktualizacji podpisany już zaufanym kluczem. Numer sekwencji chroni przed odtworzeniem starszego zestawu.
Hybrydowa wymiana kluczy
Panel i klient aktualizacji oferują hybrydowe algorytmy wymiany kluczy obsługującym je klientom. Szyfrowanie zewnętrznych witryn jest negocjowane przez przeglądarkę i serwer danej strony.

Zakres działania

Root CA obsługuje certyfikaty lokalnej sieci, a klucze wydawcy aktualizacji tworzą osobną ścieżkę zaufania. Unieważnienie certyfikatu jest egzekwowane przez odbiorców sprawdzających jego status. Obsługa PQC zależy także od klienta.

DOKUMENTACJA / 09

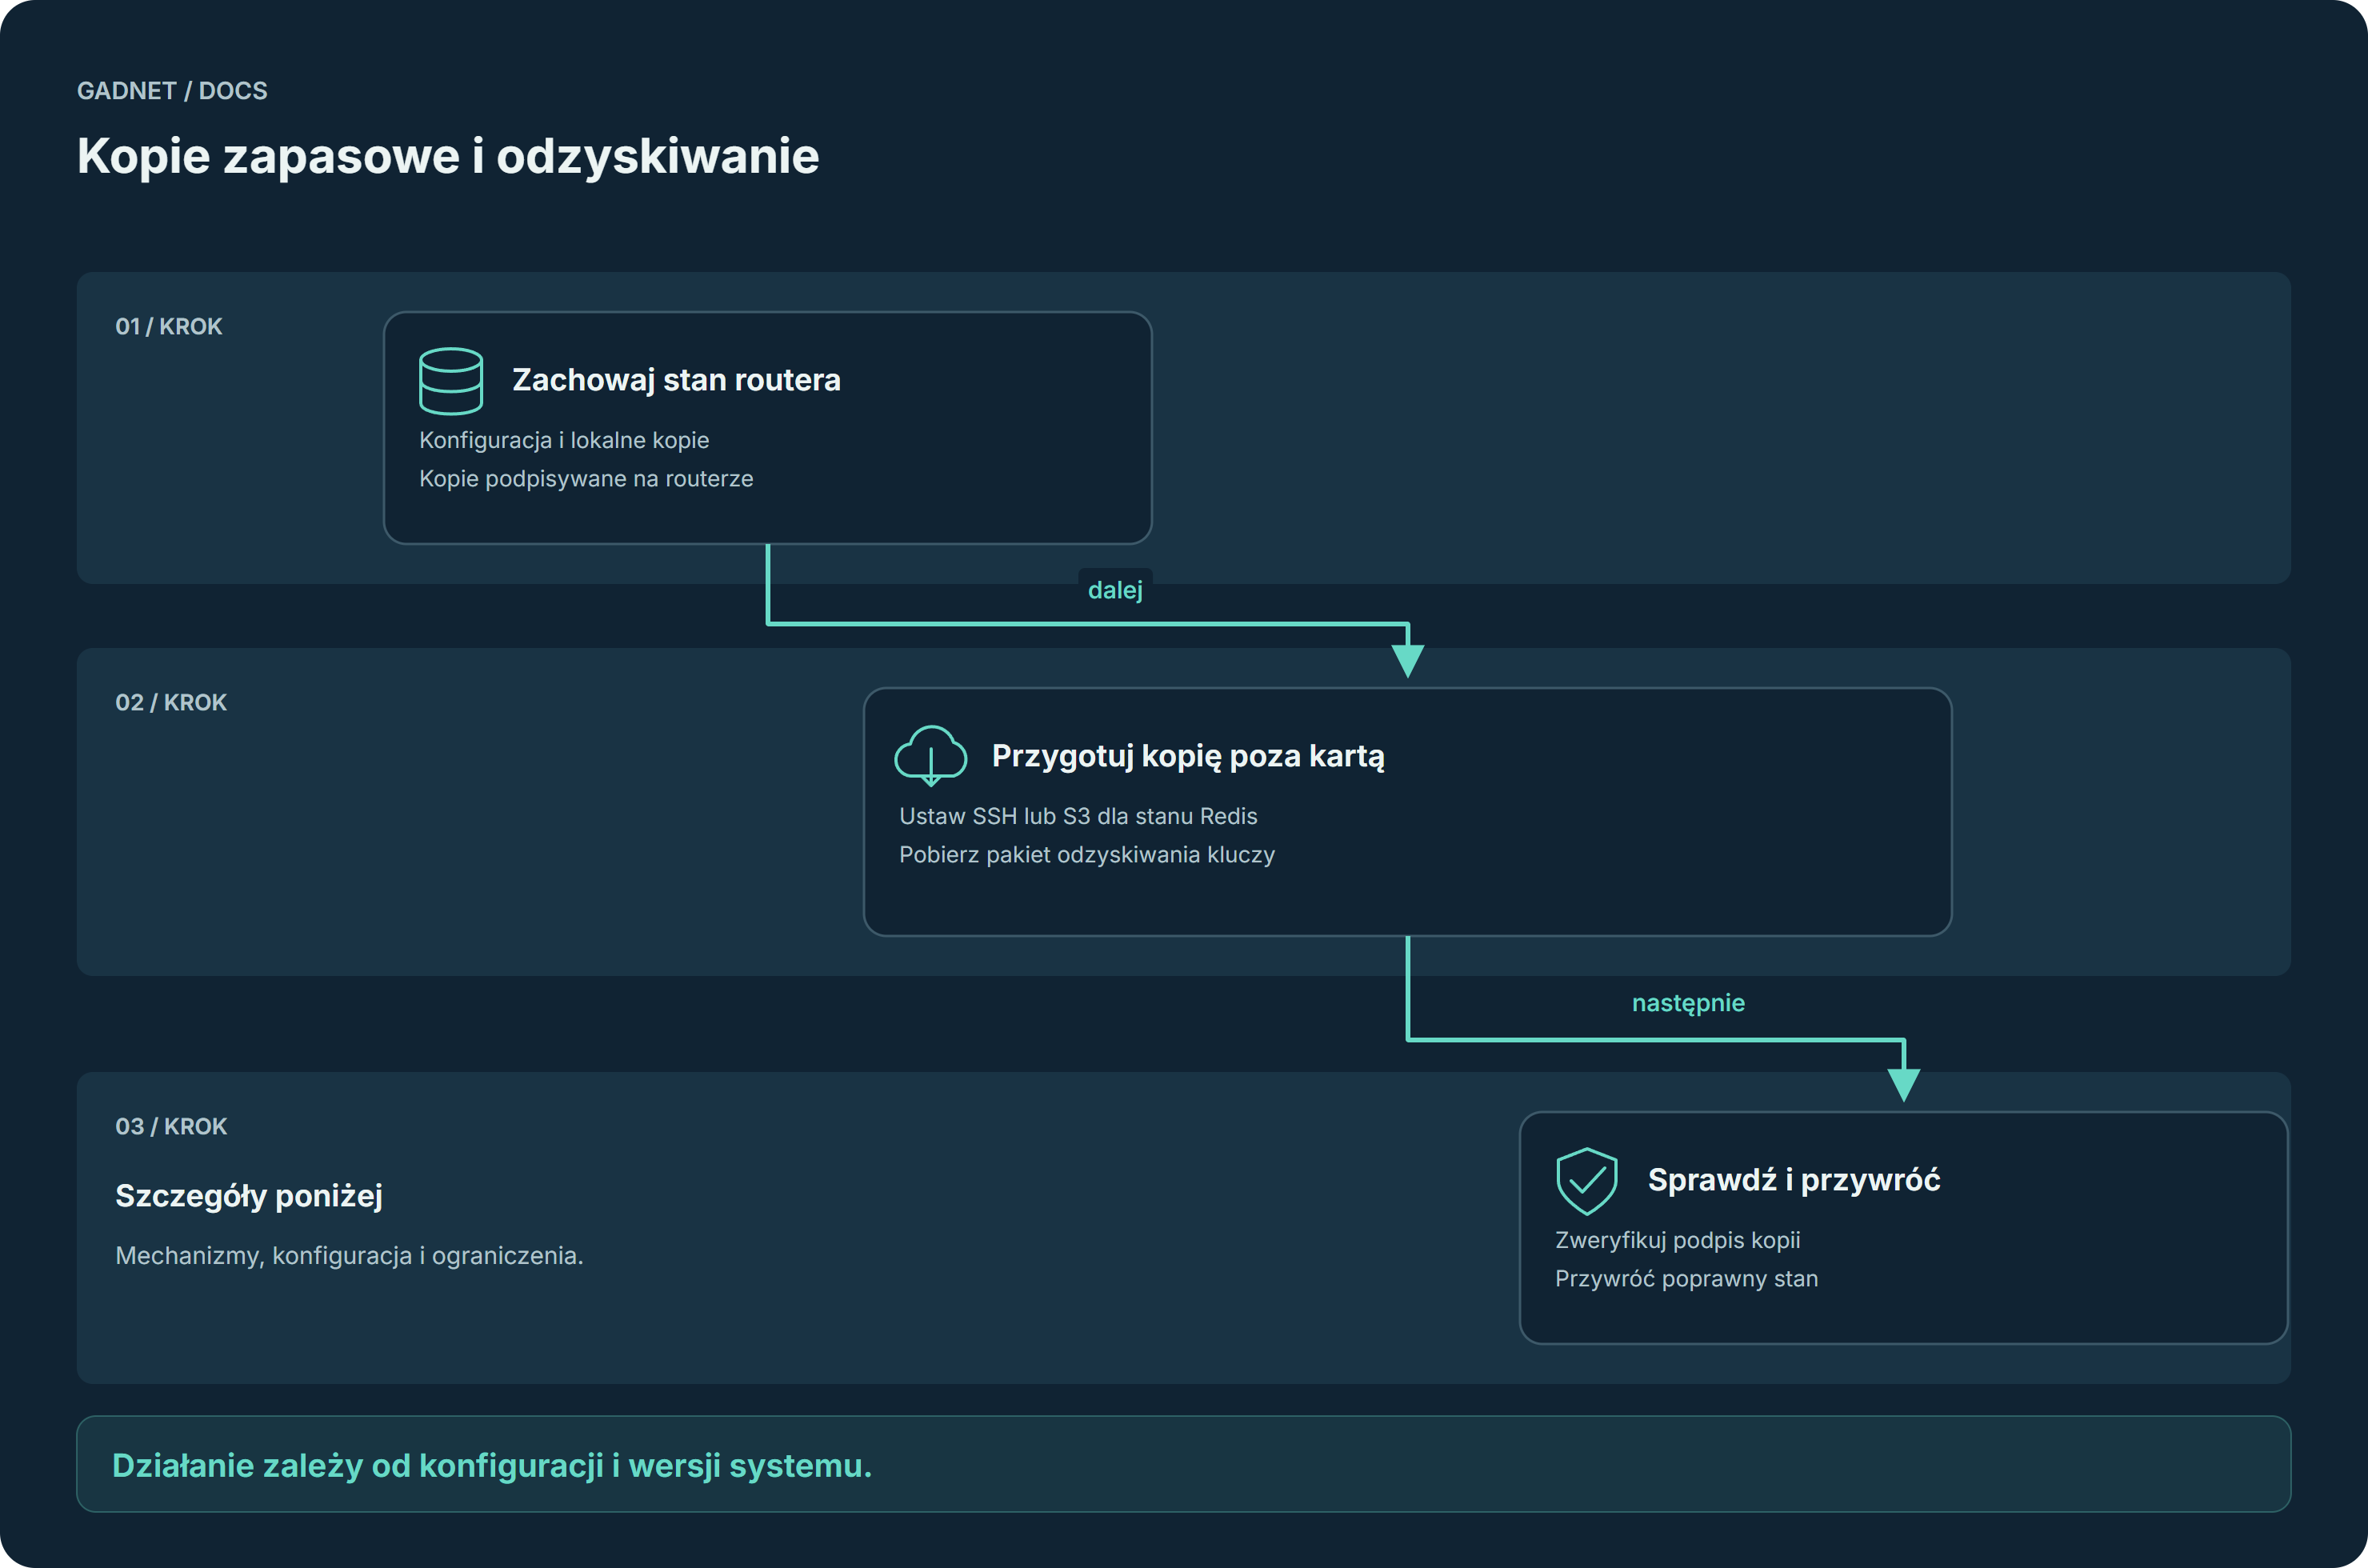
Kopie zapasowe i odzyskiwanie

Router zapisuje konfigurację i tworzy kopie. Możesz wskazać miejsce zapisu kopii bazy Redis poza routerem. Przy odzyskiwaniu system sprawdza podpis kopii przed jej użyciem.

Kopie zapasowe i odzyskiwanie - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

Kopia poza routerem pozwala zachować dane po awarii karty. Stan Redis możesz wysyłać poza router; klucze i pełna konfiguracja wymagają osobnego pakietu odzyskiwania.

Co dzieje się technicznie

  1. Zachowaj konfigurację

    Narzędzie LBU (Alpine Local Backup Utility) codziennie utrwala konfigurację. Kopia o 02:45, przed oknem aktualizacji, zachowuje na karcie pamięci lokalne kopie konfiguracji, CA, DHCP, DNS i stanu Redis.

  2. Wyślij poza urządzenie i zabezpiecz klucze

    Administrator może skonfigurować bezpieczne miejsce docelowe SSH lub S3 dla stanu Redis. Klucze Root CA i tożsamość węzła są chronione asymetryczną procedurą Recovery & Escrow z szyfrowaniem GPG powiązanym z mnemoniczną frazą odzyskiwania (BIP-39).

  3. Sprawdź przed użyciem

    Kopie są podpisywane postkwantowym podpisem SLH-DSA-128s. Narzędzie przywracania bezwzględnie odrzuca nieprawidłowy podpis, gwarantując integralność odzyskiwanego stanu.

Pojęcia i mechanizmy

LBU / migawka
Alpine Local Backup Utility codziennie utrwala konfigurację /etc. Nocna migawka o 02:45 zachowuje m.in. CA, DHCP, DNS i stan bazy Redis.
SSH / S3
Skonfigurowane przez administratora zdalne miejsca docelowe dla bazy Redis. Poufność i retencja zależą od zewnętrznego serwera.
SLH-DSA / Escrow
Postkwantowy podpis SLH-DSA-128s chroni integralność kopii. Tożsamość routera i klucze Root CA zabezpiecza depozyt Recovery & Escrow z frazą BIP-39.

Zakres działania

Podpis SLH-DSA służy do sprawdzenia integralności kopii. Szyfrowanie i kontrolę dostępu do kopii zewnętrznych zapewnia wybrane miejsce przechowywania. Przygotowany wcześniej depozyt GPG pomaga odtworzyć wrażliwe klucze routera po awarii sprzętu.

DOKUMENTACJA / 10

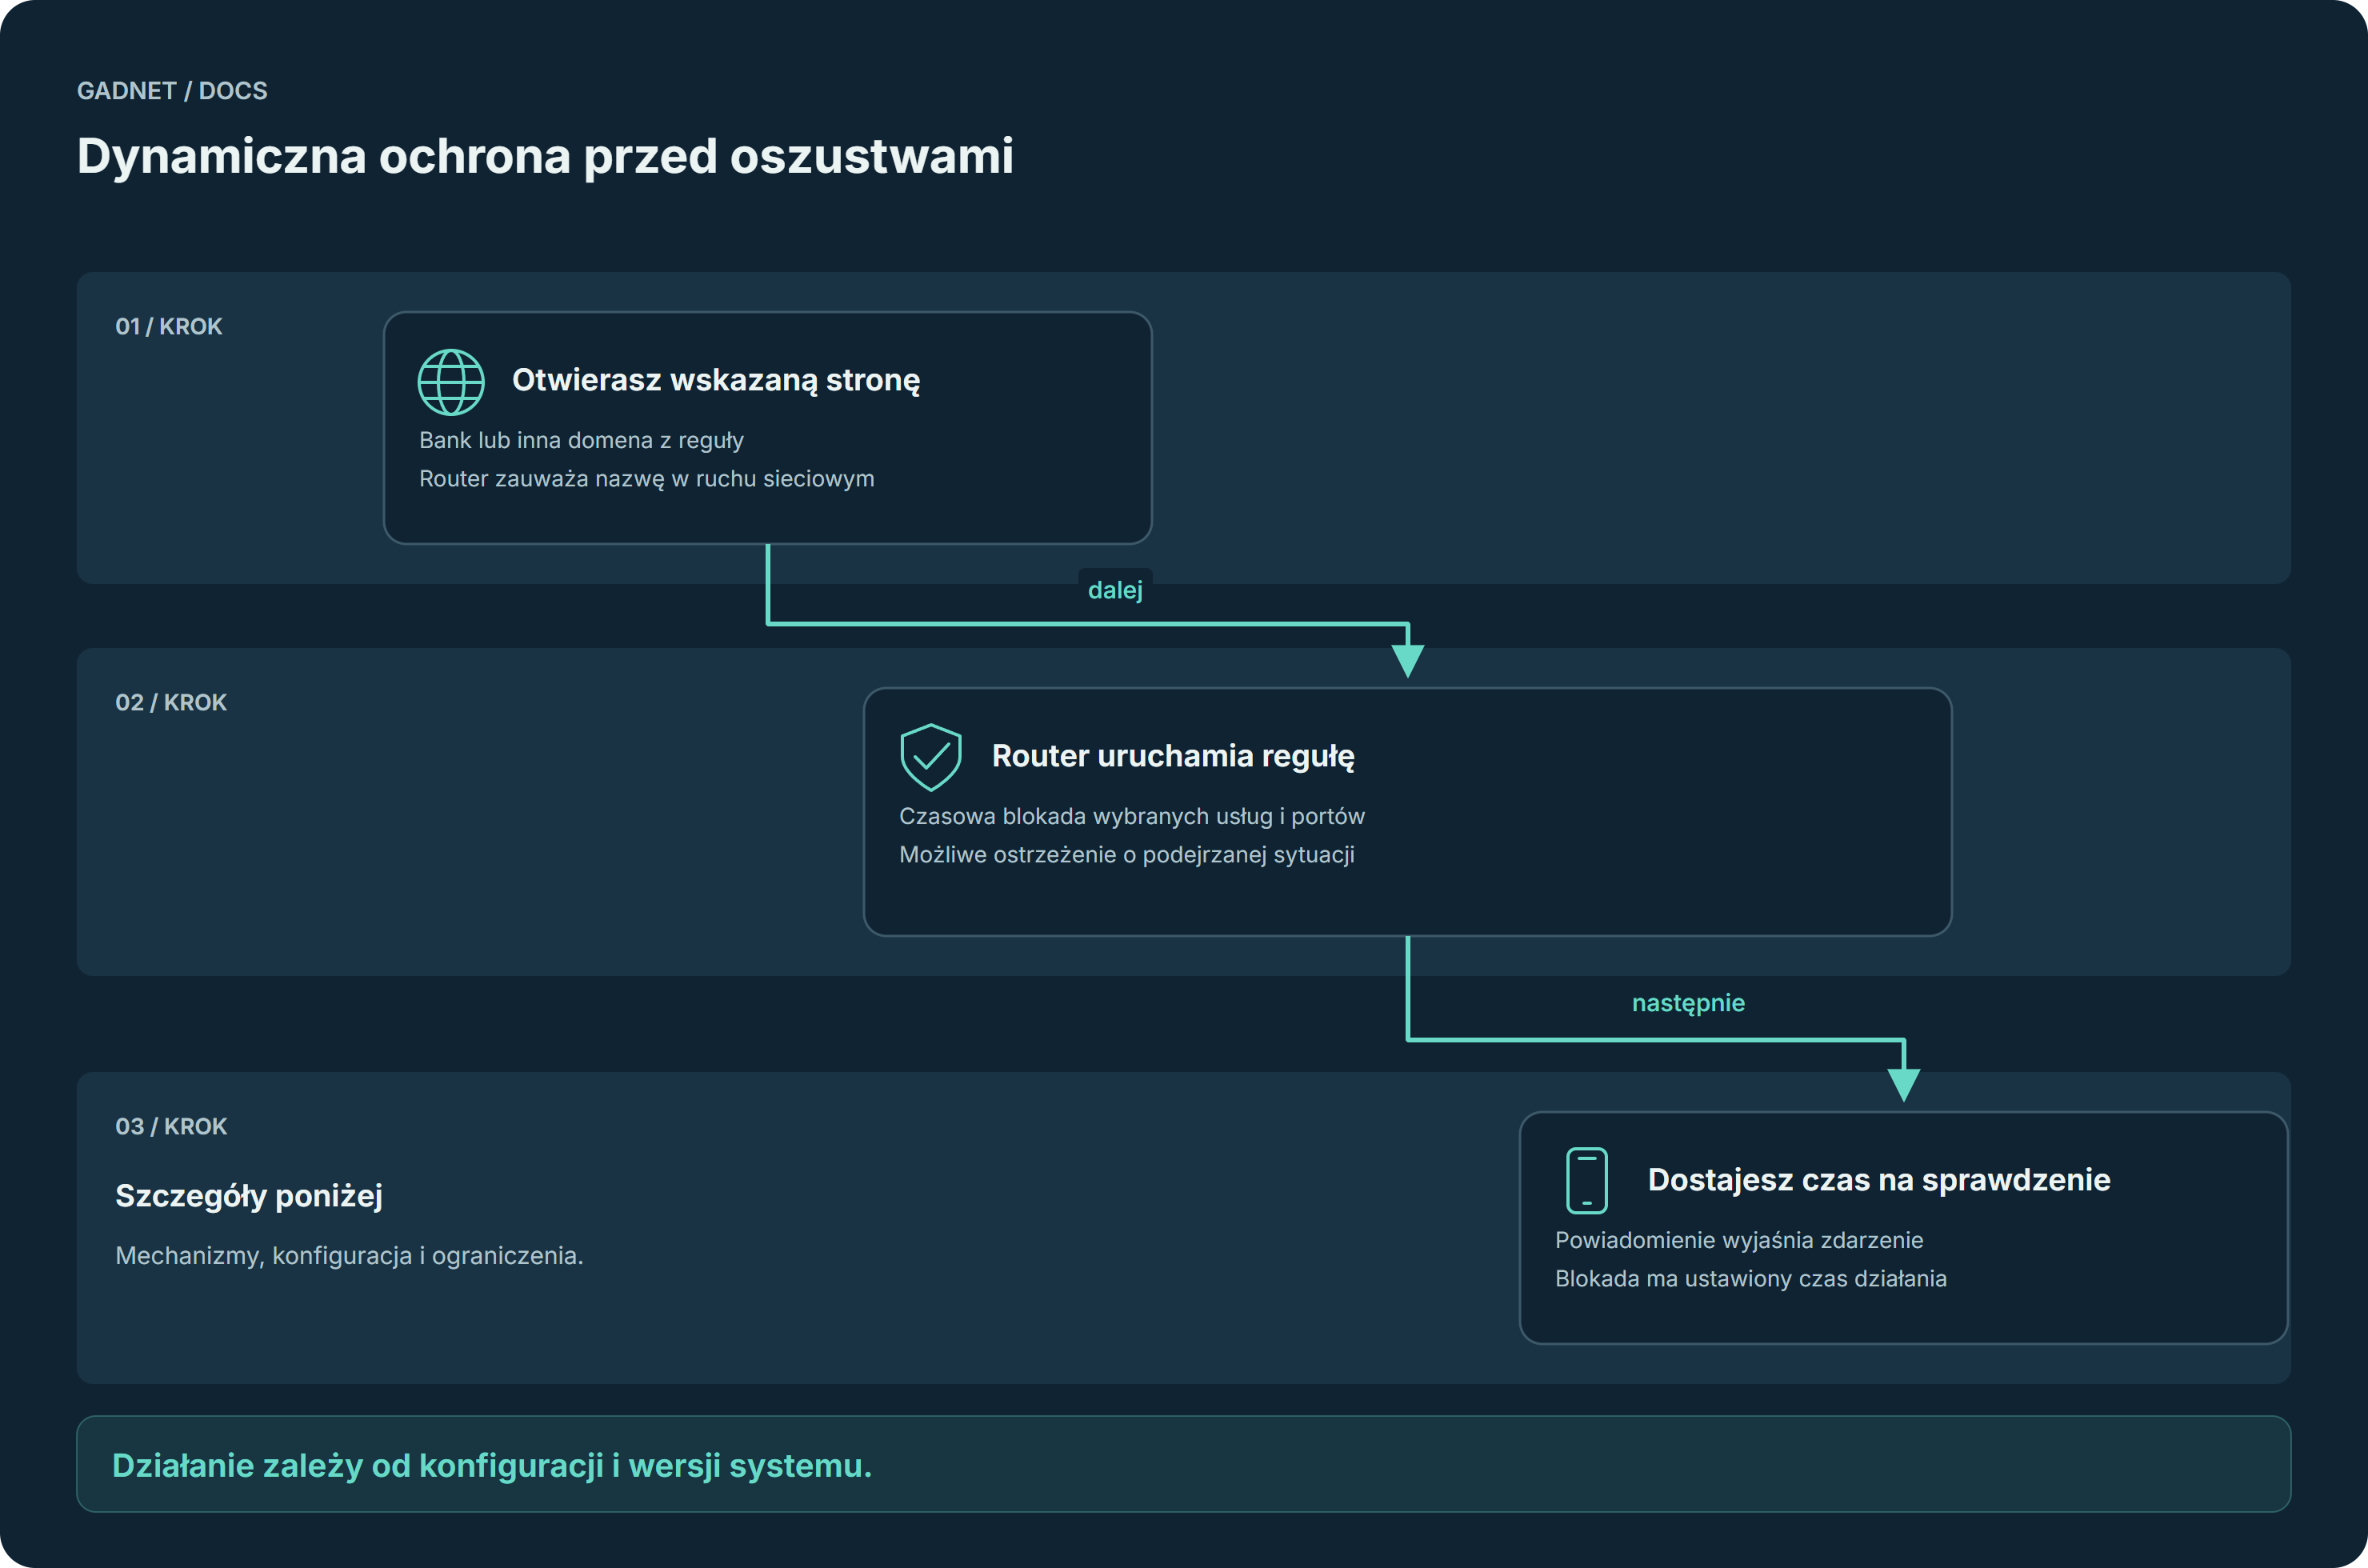
Dynamiczna ochrona przed oszustwami

Ktoś podczas rozmowy namawia Cię do otwarcia banku, przelewu lub uruchomienia zdalnego pulpitu. Router może zauważyć wejście na wskazaną domenę i czasowo odciąć skonfigurowane usługi, a także wysłać ostrzeżenie.

Dynamiczna ochrona przed oszustwami - przebieg opisany poniżej
Na telefonie przesuń schemat w bok.Otwórz PNG i powiększ ↗
W PRAKTYCE

Rozmówca każe uruchomić zdalny pulpit i wejść do banku. Włączona reguła może ograniczyć wskazane połączenia urządzenia, dając czas na sprawdzenie sytuacji. Podstawą działania są sygnały sieciowe oraz ustawienia reguły.

Co dzieje się technicznie

  1. Dopasuj domenę

    Włączona reguła ochrony porównuje zaobserwowaną nazwę z trigger_domain, także dla subdomen. Nazwa może pochodzić z DNS lub pasywnego odczytu widocznego SNI.

  2. Ogranicz połączenia urządzenia

    Dopasowanie domeny bankowej uruchamia skonfigurowaną blokadę domen i opcjonalnych portów zdalnego pulpitu dla urządzenia. Ustawienie block_duration_minutes określa czas działania. Dalszy ruch do domeny wyzwalającej może przedłużać blokadę.

  3. Powiąż zdarzenia i ostrzeż

    Router koreluje dostęp do domeny bankowej z aktywnością rozmowy. Dla UDP_VOICE analizuje cechy połączeń w conntrack, np. porty używane przez WhatsApp lub STUN/TURN. Ostrzeżenie może trafić do administratorów i urządzeń objętych zdarzeniem. Blokada zdalnego pulpitu działa według reguły po dopasowaniu domeny bankowej.

Pojęcia i mechanizmy

DNS / SNI
Wyzwalaczem jest dopasowanie domeny z DNS lub widocznego SNI w TLS ClientHello. Niewidoczna nazwa może uniemożliwić ten sposób wykrycia.
Conntrack / UDP_VOICE
Heurystyka analizuje cechy aktywnych połączeń UDP, w tym STUN/TURN i ruch na wysokich portach. Wynik wskazuje sytuację wartą sprawdzenia przez użytkownika.
Blokada / powiadomienie
Lista domen i opcjonalne porty zdalnego pulpitu są blokowane po wykryciu domeny wskazanej w regule, niezależnie od wykrycia rozmowy. Korelacja głosowa wpływa na ostrzeżenie; wykonana blokada też uruchamia powiadomienie.

Zakres działania

Ochrona koreluje sygnały sieciowe z ustawionymi regułami. Ostrzeżenie wskazuje sytuację wartą sprawdzenia, a blokada obejmuje wybrane domeny, adresy i porty. Zakres widoczności zależy od trasy ruchu, dostępności DNS/SNI i używanego szyfrowania. Użytkownik sprawdza tożsamość rozmówcy i potwierdza operacje bankowe.

Schematy przedstawiają lokalne mechanizmy systemu i aplikacji GADNET. Funkcje dostępu zdalnego wymagają skonfigurowanego serwera pośredniczącego, sparowanej aplikacji i uprawnień do usługi. Opisy pomagają dobrać ustawienia do danej instalacji.